Rôles personnalisés
Un rôle personnalisé est un rôle que vous composez vous-même, à partir de la même liste de droits que celle dont sont faits les cinq rôles intégrés. Utilisez-en un quand aucun rôle intégré ne correspond au travail qu’une personne effectue dans le backoffice. Pour ce que peuvent faire les rôles intégrés et pour ajouter un utilisateur, voir Gestion des utilisateurs et rôles.
Quand un rôle personnalisé est la bonne réponse
Les rôles intégrés sont des ensembles fixes. Un rôle personnalisé aide quand l’ensemble le plus proche en donne trop ou pas assez :
- Les paramètres, sans les visiteurs. Un responsable des services généraux s’occupe des tablettes, des entrées, de la mise en page et des types de visite, mais n’a aucune raison de voir qui est venu. Administrateur local lui donnerait aussi le registre des visiteurs. Un rôle personnalisé avec “Paramètres généraux”, “Mise en page”, “Appareils” et “Types de visite” lui donne exactement cette partie. Laissez aussi de côté “Tableau de bord”, car ses “Dernières activités” affichent les visiteurs par leur nom.
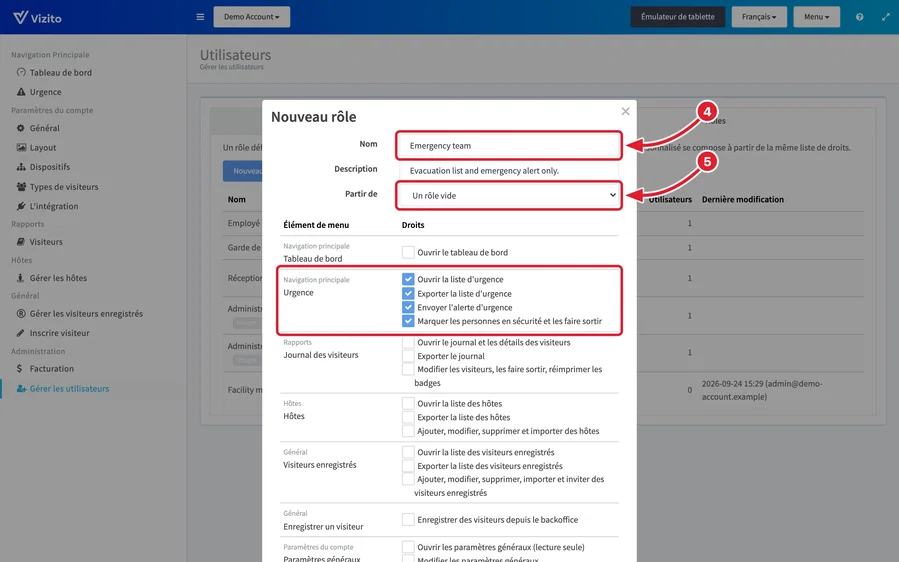
- La liste d’urgence, et rien d’autre. Un équipier d’évacuation a besoin de la liste d’évacuation pendant une alarme. Garde de sécurité ouvre en plus le tableau de bord et le registre des visiteurs. Un rôle personnalisé avec uniquement les quatre droits de “Urgence” lui donne la liste, son export, l’alerte d’urgence et la possibilité de marquer les personnes en sécurité.
Avant de commencer
- Les rôles personnalisés sont une fonctionnalité Enterprise. Un compte Starter en dispose tant que son essai est en cours, et Vizito peut les activer pour d’autres abonnements. Sans eux, l’onglet “Rôles” affiche “Cette fonctionnalité n’est disponible que pour les abonnements d’entreprise.” à la place du bouton “Nouveau rôle”. Les rôles personnalisés créés avant un passage à un abonnement inférieur restent, et vous pouvez toujours les modifier ou les supprimer.
- Il vous faut le droit “Ajouter, modifier et supprimer des utilisateurs et des rôles”. Les Administrateurs locaux et les Administrateurs globaux l’ont.
- Un rôle personnalisé appartient à l’emplacement dans lequel vous travaillez au moment de le créer. Les autres emplacements ne le voient pas.
Créer un rôle personnalisé
-
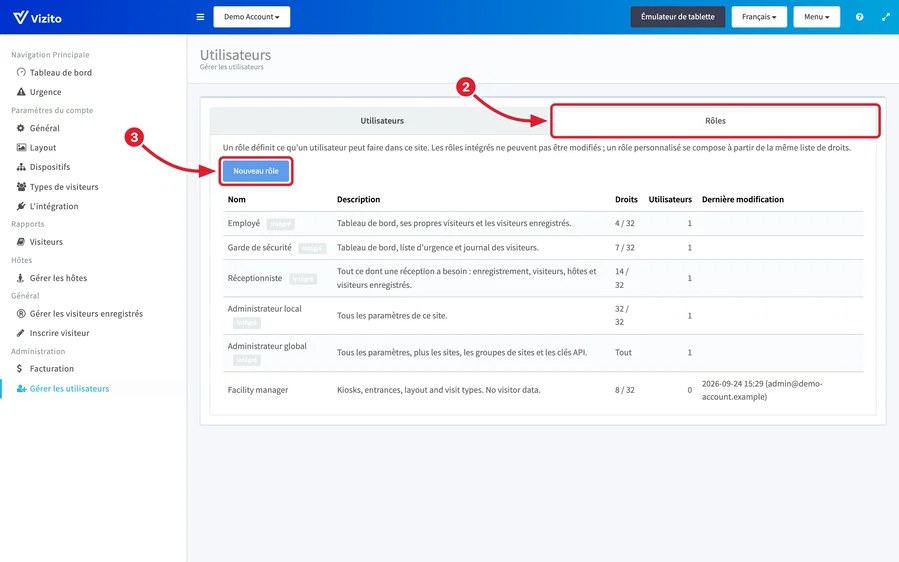
Ouvrez le backoffice Vizito et sélectionnez “Administration” > “Gérer les utilisateurs” dans le menu de gauche.
-
Ouvrez l’onglet “Rôles”. Il liste les cinq rôles intégrés, marqués “Intégré”, et les rôles personnalisés de cet emplacement, avec pour chacun le nombre de droits et d’utilisateurs.
-
Cliquez sur “Nouveau rôle”.
-
Saisissez un “Nom” et, si vous le souhaitez, une “Description”. Les deux apparaissent dans la liste des rôles : une description qui dit à qui le rôle est destiné aide donc le prochain administrateur.
-
Sous “Partir de”, choisissez le rôle intégré le plus proche pour reprendre ses droits, ou laissez “Un rôle vide”.
-
Cochez les droits dont le rôle a besoin. L’éditeur compte une ligne par élément de menu, avec au-dessus de son nom le titre de menu sous lequel il se trouve. Le premier droit d’une ligne, par exemple “Ouvrir la liste d’urgence”, fait apparaître l’élément dans le menu de l’utilisateur, et les autres débloquent ce qu’il peut y faire. Cocher l’un de ceux-ci coche aussi le premier, et décocher le premier vide toute la ligne.
-
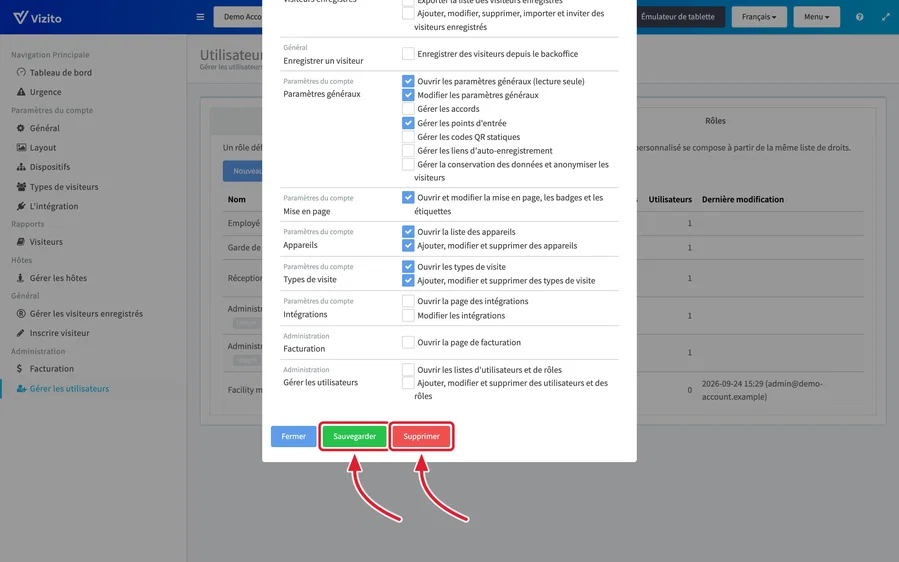
Faites défiler vers le bas et cliquez sur “Sauvegarder”. Le rôle apparaît dans la liste avec le nombre de droits qu’il contient.
Pour voir exactement ce que contient un rôle intégré, cliquez dessus dans l’onglet “Rôles”. Il s’ouvre en lecture seule, avec “Fermer” pour seul bouton.
Modifier ou supprimer un rôle personnalisé
-
Dans l’onglet “Rôles”, cliquez sur le rôle. Il s’ouvre dans le même éditeur, intitulé cette fois “Rôle”.
-
Modifiez le nom, la description ou les droits, puis cliquez sur “Sauvegarder” en bas. La modification s’applique immédiatement, y compris aux utilisateurs connectés à ce moment-là.
-
Pour supprimer le rôle, cliquez sur “Supprimer”.
-
Confirmez avec “Oui”.
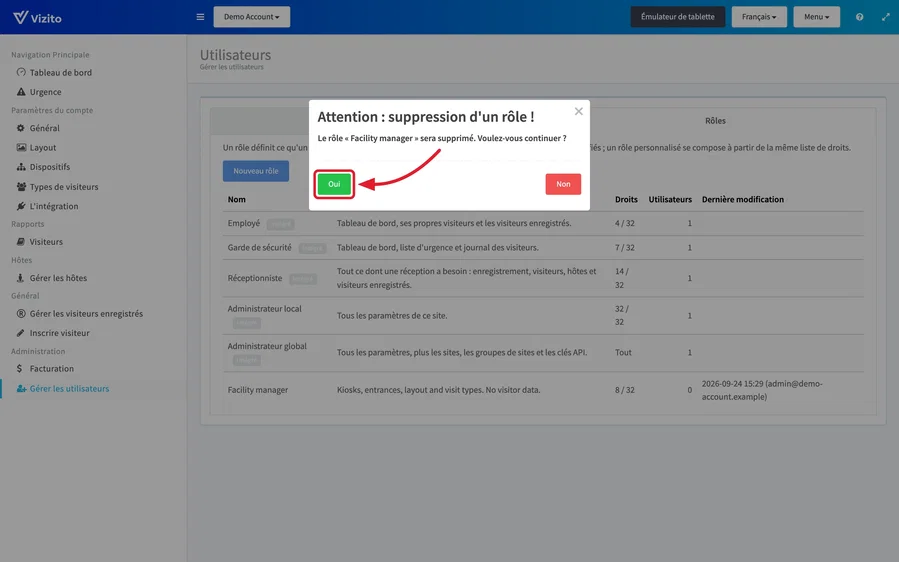
“Supprimer” est grisé tant que le rôle est encore attribué à quelqu’un. La colonne “Utilisateurs” de l’onglet “Rôles” indique à combien de personnes, et le survol du bouton affiche “Donnez-leur d’abord un autre rôle.”
Attribuer un rôle personnalisé à un utilisateur
-
Dans l’onglet “Utilisateurs” sous “Administration” > “Gérer les utilisateurs”, cliquez sur l’utilisateur. “Détails de l’utilisateur” s’ouvre.
-
Sélectionnez le rôle personnalisé sous “Rôle”. Les rôles personnalisés viennent après les rôles intégrés dans la liste.
-
Cliquez sur “Sauvegarder”.
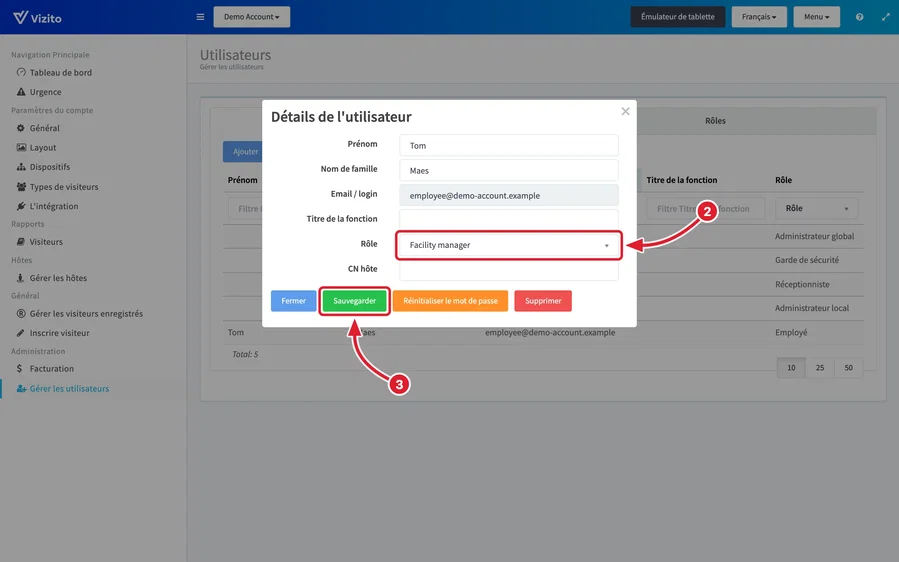
Pour un nouvel utilisateur, cliquez sur “Ajouter” dans le même onglet et choisissez le rôle personnalisé sous “Rôle” de la même façon. Gestion des utilisateurs et rôles explique le reste de cette fenêtre.
Un rôle personnalisé ne peut pas venir de Microsoft Entra ID : le “Rôle” à côté de chaque groupe dans les paramètres de la Synchronisation Azure ne propose que les cinq rôles intégrés.
Les règles que vous rencontrerez
- Les rôles intégrés ne peuvent pas être modifiés. Pour obtenir quelque chose de proche, créez un rôle personnalisé et choisissez ce rôle intégré sous “Partir de”.
- Vous ne pouvez pas donner plus que ce que vous avez. Un droit que vous n’avez pas vous-même est grisé dans l’éditeur et marqué “que vous n’avez pas”. Un rôle qui contient un tel droit est grisé dans la liste “Rôle” de “Détails de l’utilisateur”, et seul un Administrateur global peut nommer quelqu’un Administrateur global.
- Vous ne pouvez pas modifier votre propre rôle. Vos propres “Détails de l’utilisateur” affichent votre rôle sans liste de choix, et un rôle personnalisé que vous détenez vous-même s’ouvre en lecture seule. Demandez à un autre administrateur.
- Les noms de rôle sont uniques. Un rôle personnalisé ne peut pas porter le nom d’un autre rôle de l’emplacement ni celui d’un rôle intégré : Vizito répond “Un rôle portant ce nom existe déjà.”
- Certaines choses restent réservées à l’Administrateur global. Créer des emplacements et des groupes d’emplacements et gérer les clés API ne figurent pas dans la liste des droits, donc aucun rôle personnalisé ne peut le faire.
- Le filtre sur ses propres visites de l’Employé ne suit pas. Un Employé ne voit que les visites de l’hôte qui lui est rattaché. Un rôle personnalisé avec “Ouvrir le journal et les détails des visiteurs” voit toutes les visites de l’emplacement, même si vous êtes parti du rôle Employé.
Si l’éditeur refuse d’enregistrer avec “Vous ne pouvez pas accorder un droit que vous n’avez pas vous-même, ni modifier votre propre rôle.”, c’est que le rôle contient un droit que vous n’avez pas, ou que c’est le rôle que vous détenez vous-même.