Oct 15, 2026
Vem är på plats just nu? En guide för HSE-chefer
I den här artikeln går vi igenom vem som ansvarar för besöksdata när ni outsourcar receptionen eller facility management, vad personuppgiftsbiträdesavtalet med er FM-leverantör ska innehålla och hur du håller ordning på besöksregistret och utrymningslistorna, även när ni byter leverantör.
Många företag outsourcar receptionen, bevakningen eller hela sin facility management (FM). Den externa receptionspersonalen arbetar då ofta i ert besökshanteringssystem (VMS). Men även om ni lämnar över receptionen lämnar ni inte över ansvaret för besöksregistret.
GDPR skiljer mellan personuppgiftsansvarig och personuppgiftsbiträde. När ni outsourcar receptionen är er organisation fortfarande personuppgiftsansvarig, medan FM-leverantören blir personuppgiftsbiträde. Därför behöver ni ett personuppgiftsbiträdesavtal. Där bestämmer ni vem som får åtkomst, vilka säkerhetsåtgärder som gäller och vad som händer med uppgifterna när avtalet upphör.
Vad ska stå i personuppgiftsbiträdesavtalet? Vad händer med besöksregistret när ni avslutar samarbetet med FM-leverantören? Och hur håller du utrymningslistorna aktuella när det sitter en ny vikarie i receptionen varje vecka? I den här artikeln går vi igenom hur ni fördelar ansvaret och behåller kontrollen över er besöksdata.
När receptionen är outsourcad sköter en extern leverantör den dagliga driften i er reception. Ofta ingår det i ett större avtal om facility management som även omfattar bevakning eller andra tjänster. Receptionen bemannas då av extern personal, och FM-leverantören står för schemaläggning, ersättare vid sjukdom och semester och handledning av receptionisterna.
Ansvaret för besöksregistret flyttar ändå inte till leverantören. Om det är er organisation som bestämmer varför besökare registreras, vilka uppgifter ni samlar in och hur länge de sparas, ligger det juridiska ansvaret kvar hos er. Att det är externa receptionister som sköter själva registreringen ändrar inte på det.
GDPR skiljer här mellan personuppgiftsansvarig och personuppgiftsbiträde. Varje roll har sina egna skyldigheter. I nästa avsnitt förklarar vi vad det betyder för er och er FM-leverantör.
Skillnaden handlar om en enda fråga: vem bestämmer varför och hur personuppgifter behandlas? Rollerna definieras i artikel 4.7 och 4.8 i GDPR. Kort sagt:
När ni outsourcar receptionen är ni i regel personuppgiftsansvariga och FM-leverantören som bemannar receptionen är personuppgiftsbiträde. Det är till exempel ni som bestämmer vilka besöksuppgifter som behövs, vad de används till och när de ska raderas. De externa receptionisterna omsätter besluten i praktiken.
Rollfördelningen avgör vad varje part måste göra och vad den kan hållas ansvarig för. En översikt:
| Personuppgiftsansvarig | Personuppgiftsbiträde | |
|---|---|---|
| Roll | Bestämmer ändamålen och de väsentliga medlen för behandlingen | Behandlar uppgifter för den personuppgiftsansvariges räkning |
| Beslut | Bestämmer vilka uppgifter som behövs, vem som får åtkomst och hur länge uppgifterna sparas | Följer instruktionerna och kan göra praktiska val inom de ramarna |
| Skyldigheter | Ser till att det finns en giltig rättslig grund, öppenhet, uppgiftsminimering och lämplig säkerhet | Står för lämplig säkerhet och tystnadsplikt och hjälper till med förfrågningar från registrerade |
| Personuppgiftsbiträdesavtal | Anlitar bara biträden som ger tillräckliga garantier och skriver in de villkor som krävs | Följer avtalet och sina egna lagstadgade skyldigheter |
| Personuppgiftsincidenter | Bedömer om incidenten måste anmälas till tillsynsmyndigheten och de registrerade | Anmäler incidenten till den personuppgiftsansvarige |
| Skadeståndsansvar | Kan bli skadeståndsskyldig för skada som orsakas av en behandling som strider mot GDPR | Kan bli skadeståndsskyldigt om det bryter mot instruktionerna eller sina skyldigheter som biträde |
Oftast är företaget som outsourcar receptionen personuppgiftsansvarigt och FM-leverantören som sköter receptionen personuppgiftsbiträde. Men rollerna avgörs av vad parterna faktiskt gör och bestämmer, inte av vad det står i avtalet. För vissa behandlingar kan en FM-leverantör vara personuppgiftsansvarig på egen hand.
Några exempel:
När ett externt receptionsföretag behandlar er besöksdata måste villkoren skrivas in i ett personuppgiftsbiträdesavtal (PUB-avtal), på engelska Data Processing Agreement (DPA). Avtalet anger hur leverantören ska hantera uppgifterna och vad varje part ansvarar för.
Artikel 28.3 i GDPR räknar upp vad avtalet måste innehålla:
Avtalet beskriver:
Biträdet får bara behandla besöksdata enligt dokumenterade instruktioner från den personuppgiftsansvarige. Det får inte själv bestämma sig för att använda uppgifterna för egna syften.
Instruktionerna beskriver hur biträdet ska hantera besöksdata. Det kan gälla vilket besökshanteringssystem som ska användas, vilka uppgifter som får registreras, vilka lagringstider som gäller, vem som har åtkomst och om uppgifter får föras över utanför Europeiska ekonomiska samarbetsområdet (EES).
Om biträdet anser att en instruktion strider mot GDPR eller annan dataskyddslagstiftning måste det genast meddela den personuppgiftsansvarige.
Biträdet måste se till att alla som får behandla besöksdata omfattas av tystnadsplikt, antingen genom ett sekretessåtagande eller enligt lag.
Det gäller även tillfälliga receptionister och vikarier som har åtkomst till besöksregistret.
Enligt avtalet ska biträdet vidta lämpliga tekniska och organisatoriska säkerhetsåtgärder. För besöksregistrering kan det handla om personliga användarkonton, begränsade behörigheter och kryptering.
Dit hör också att kunna återställa åtkomsten till uppgifterna efter en incident och att testa säkerheten regelbundet.
Avtalet anger om biträdet får anlita underbiträden. Det kräver alltid ett skriftligt förhandstillstånd från den personuppgiftsansvarige.
Tillståndet kan vara specifikt, för ett namngivet underbiträde, eller allmänt. Vid ett allmänt tillstånd måste biträdet meddela er i förväg om varje nytt underbiträde, så att ni har möjlighet att invända.
Underbiträden ska genom avtal åläggas samma skyldigheter. Om ett underbiträde inte fullgör dem är det ursprungliga biträdet fortfarande fullt ansvarigt gentemot er.
Besökare kan begära att få utöva sina rättigheter enligt dataskyddsreglerna, till exempel rätten att få tillgång till, rätta eller radera sina uppgifter.
Avtalet ska ange hur biträdet hjälper er att hantera sådana förfrågningar. Det kan handla om att skicka vidare förfrågningar till er och att ta fram, rätta eller radera uppgifter när ni ber om det.
Biträdet ska också hjälpa er med säkerheten i behandlingen, med personuppgiftsincidenter och, när det behövs, med en konsekvensbedömning avseende dataskydd (Data Protection Impact Assessment, DPIA) och ett förhandssamråd med tillsynsmyndigheten.
Kom även överens om hur incidenter ska rapporteras. Biträdet ska anmäla en personuppgiftsincident till er utan onödigt dröjsmål efter att ha upptäckt den.
När tjänsten upphör ska biträdet radera eller lämna tillbaka besöksdata, beroende på vad den personuppgiftsansvarige väljer. Även befintliga kopior ska raderas, om inte lagen kräver att de sparas. Var konkret: i vilket format lämnas uppgifterna över, när ska det ske och hur bekräftar leverantören att allt annat har raderats?
Biträdet ska ge er all information som behövs för att visa att det fullgör sina skyldigheter. Det ska också möjliggöra och bidra till granskningar och inspektioner som utförs av er eller av en granskare som ni utser.
Kom överens om hur en granskning begärs och genomförs, utan att begränsa er rätt till granskning mer än nödvändigt.
GDPR säger inget om i vems system besöksregistret ska finnas. I praktiken är det bäst att ha det i ett besökshanteringssystem (VMS) på ett konto som ni själva förvaltar. De externa receptionisterna får då personliga användarprofiler med bara den åtkomst de behöver för sitt arbete.
Som personuppgiftsansvariga behåller ni på så sätt kontrollen över inställningarna, behörigheterna och besöksdata. Byter ni FM-leverantör tar ni bort åtkomsten för personalen som slutar och lägger upp det nya teamet, utan att flytta besöksregistret till ett annat system.
Om FM-leverantören använder ett eget system eller konto behöver ni skriftligen komma överens om hur ni behåller åtkomsten till uppgifterna, hur de kan exporteras och hur de lämnas tillbaka eller raderas när avtalet upphör.
Glöm inte heller att ni i regel behöver ett personuppgiftsbiträdesavtal med VMS-leverantören om ni använder ett molnbaserat VMS. Leverantören lagrar besöksdata för er räkning och är därför också personuppgiftsbiträde.
Personuppgiftsbiträdesavtalet bör tydligt ange vad som händer med besöksregistret när avtalet upphör. Som personuppgiftsansvariga bestämmer ni om biträdet ska lämna tillbaka eller radera det. Även befintliga kopior ska raderas, om inte lagen kräver att de sparas.
Vilka praktiska steg som behövs beror på hur ni registrerar besökare i dag. Infografiken nedan visar vad du och leverantören behöver göra i de olika fallen.
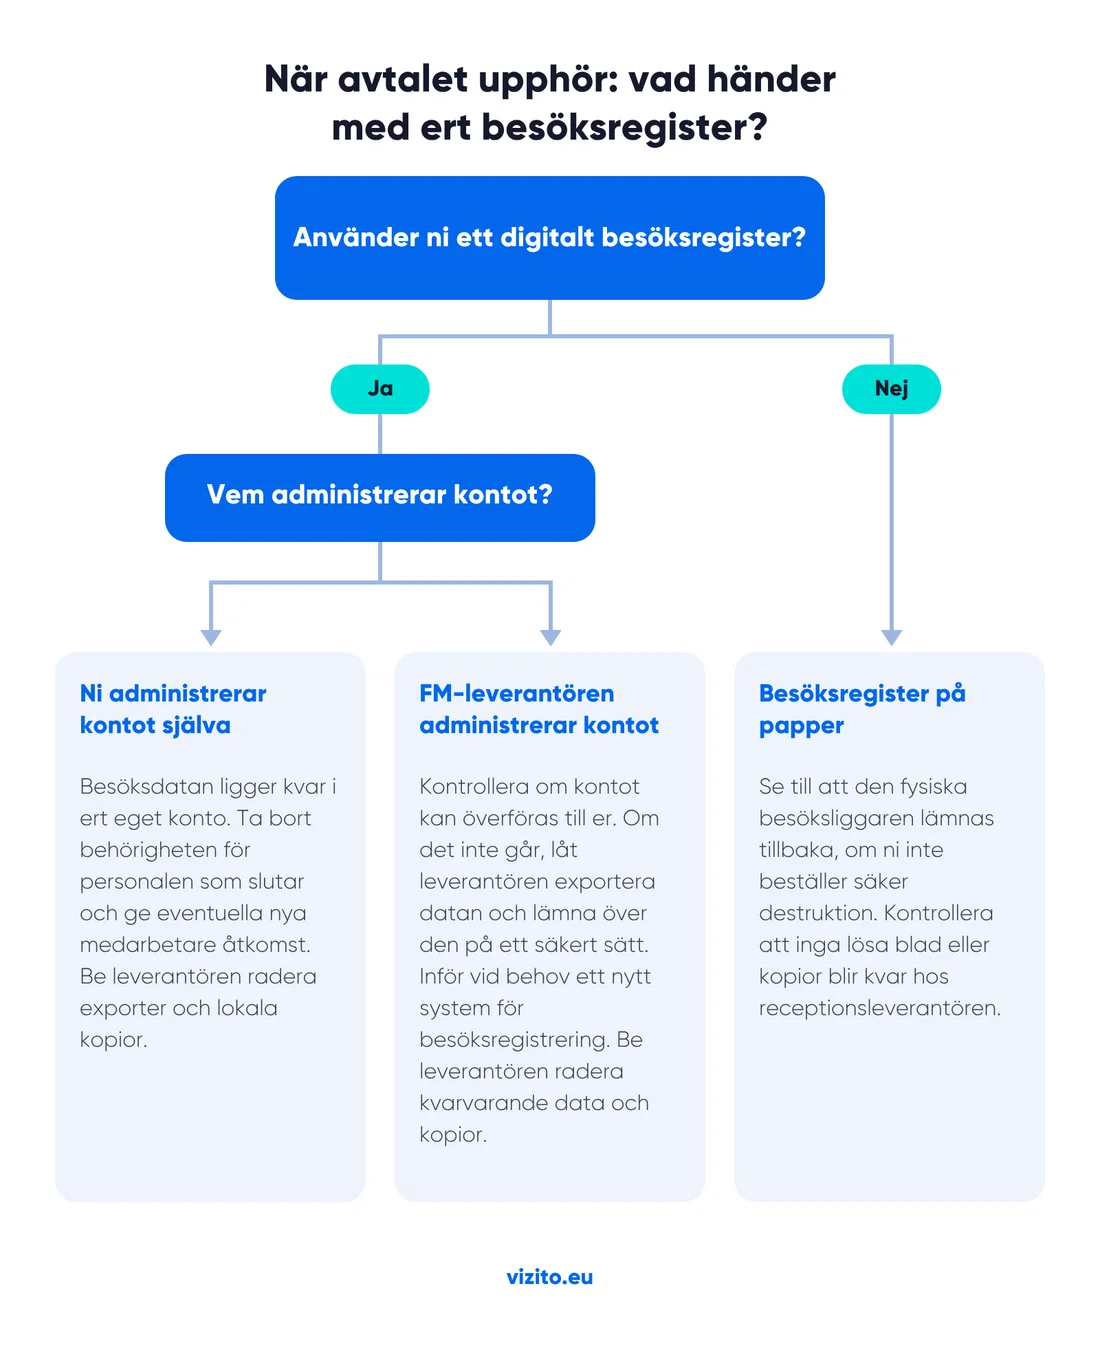
Oavsett hur ni arbetar i dag finns det några steg att tänka på när avtalet upphör:
När ni outsourcar receptionen kan det ibland sitta ett nytt ansikte bakom disken. Eller så byts personalen ut varje dag eller varje skift. Då behöver ni ett vattentätt sätt att ta fram utrymningslistor. Vid en brand måste listan stämma, oavsett vem som sitter i receptionen den veckan.
Det säkraste sättet att alltid veta vilka som är i byggnaden är ett digitalt system. Ett digitalt besökshanteringssystem registrerar vilka som har checkat in och ut. Då har du alltid en aktuell närvarolista, oavsett vem som sitter i receptionen.
När personalen byts ut ofta måste den som sitter i receptionen när något händer veta hur den aktuella listan exporteras och ha behörighet att göra det. Ta med det i er beredskapsplan och se till att alla får rätt utbildning och instruktioner.
Några praktiska tips:
En extern leverantör kan ta över det dagliga arbetet i er reception, men inte ansvaret för er besöksdata. Er organisation är fortfarande personuppgiftsansvarig. Ni bestämmer vilka uppgifter som registreras, vem som har åtkomst till dem och hur länge de sparas. Ett bra personuppgiftsbiträdesavtal med FM-leverantören slår fast villkoren, även för vad som händer när avtalet upphör.
Ett digitalt besökshanteringssystem gör villkoren till vardag. När er organisation själv förvaltar kontot styr ni inställningarna och lagringstiderna, ger externa receptionister en egen profil med bara de behörigheter de behöver och tar bort deras åtkomst direkt när ni byter leverantör. Besöksregistret stannar i ert eget system, och du har alltid en aktuell närvarolista, oavsett vem som sitter i receptionen.
Vill du se hur Vizito hjälper er att behålla kontrollen över besöksregistret, även med en extern receptionsleverantör? Prova Vizito gratis i 14 dagar eller boka en demo.
 Driftas i Europa
 ISO 27001-certifierad
 GDPR-anpassad
 249+ recensioner
 Inget kreditkort behövs
Vår chatt kunde inte laddas
En innehållsblockerare eller ett integritetstillägg blockerar client.crisp.chat, tjänsten som driver vår chatt. Tillåt den adressen och försök igen, eller kontakta oss på något annat sätt.
Kontakta oss i stället