Oct 15, 2026
Quem está nas instalações neste momento? Guia prático para gestores HSE
Neste artigo, explicamos quem é responsável pelos dados dos visitantes quando externaliza a receção ou o facility management, o que o acordo de tratamento de dados com o prestador de FM deve prever e como manter o registo de visitantes e as listas de evacuação em ordem quando muda de prestador.
Muitas empresas externalizam a receção, a segurança ou todo o facility management (FM). Os rececionistas externos trabalham então, muitas vezes, no seu sistema de gestão de visitantes (VMS). Mas externalizar a receção não significa externalizar a responsabilidade pelo registo de visitantes.
O RGPD distingue claramente entre responsável pelo tratamento e subcontratante. Quando externaliza a receção, a sua organização continua a ser responsável pelo tratamento e o prestador de FM passa a ser subcontratante. Por isso, precisa de um acordo de tratamento de dados, que define quem tem acesso, que medidas de segurança se aplicam e o que acontece aos dados quando o contrato termina.
O que deve então prever esse acordo? O que acontece ao registo de visitantes quando deixa de trabalhar com o prestador de FM? E como mantém as listas de evacuação corretas quando está um temporário diferente na receção todas as semanas? Neste artigo, explicamos como repartir as responsabilidades e manter o controlo sobre os dados dos seus visitantes.
Numa receção externalizada, um prestador externo assegura o dia a dia do seu balcão de atendimento. Muitas vezes, isto faz parte de um contrato mais amplo de facility management, que inclui também a segurança ou outros serviços. A receção passa a ser assegurada por pessoal externo e o prestador de FM trata das escalas, das substituições em caso de doença ou férias e do acompanhamento dos rececionistas.
Nada disto transfere para o prestador a responsabilidade pelo seu registo de visitantes. Se é a sua organização que decide por que razão os visitantes são registados, que dados recolhe e durante quanto tempo os conserva, a responsabilidade legal continua a ser sua. O facto de serem rececionistas externos a registar os visitantes não muda nada.
O RGPD distingue aqui entre responsável pelo tratamento e subcontratante, e cada uma destas funções tem obrigações próprias. Na secção seguinte, vemos o que isso significa para a sua organização e para o prestador de FM.
A diferença resume-se a uma pergunta: quem decide por que razão e de que forma os dados pessoais são tratados? As duas funções estão definidas no artigo 4.º, pontos 7 e 8, do RGPD. Em resumo:
Quando externaliza a receção, a sua organização é, regra geral, a responsável pelo tratamento e o prestador de FM que assegura a receção é o subcontratante. É a sua organização que decide, por exemplo, que dados dos visitantes são necessários, para que servem e quando são eliminados. Os rececionistas externos aplicam essas decisões no dia a dia.
Esta repartição determina o que cada parte tem de fazer e por que responde. Eis uma visão geral:
| Responsável pelo tratamento | Subcontratante | |
|---|---|---|
| Papel | Decide as finalidades e os meios essenciais do tratamento | Trata dados por conta do responsável pelo tratamento |
| Decisões | Decide que dados são necessários, quem tem acesso e durante quanto tempo os dados são conservados | Segue as instruções e toma decisões práticas dentro desses limites |
| Obrigações | Garante um fundamento jurídico válido, transparência, minimização dos dados e segurança adequada | Garante segurança adequada e confidencialidade, e ajuda a responder aos pedidos dos titulares dos dados |
| Acordo de tratamento de dados | Só recorre a subcontratantes que apresentem garantias suficientes e fixa por escrito as cláusulas obrigatórias | Cumpre o acordo e as suas próprias obrigações legais |
| Violações de dados | Avalia se tem de notificar a autoridade de controlo e as pessoas afetadas | Comunica qualquer violação de dados ao responsável pelo tratamento |
| Responsabilidade | Pode ser responsabilizado por danos causados por um tratamento que viole o RGPD | Pode ser responsabilizado se não seguir as instruções ou não cumprir as suas obrigações de subcontratante |
Na maioria dos casos, a empresa que externaliza a receção é a responsável pelo tratamento e o prestador de FM que assegura a receção é o subcontratante. Mas as funções dependem daquilo que cada parte faz e decide realmente, e não do nome que o contrato lhes dá. Em certos tratamentos, um prestador de FM pode ser ele próprio responsável pelo tratamento.
Alguns exemplos:
Quando uma empresa de receção externa trata os dados dos seus visitantes, as regras têm de ficar escritas num contrato de subcontratação (artigo 28.º do RGPD), também chamado acordo de tratamento de dados (Data Processing Agreement ou DPA). Este acordo define como o prestador deve tratar os dados e quais as obrigações de cada parte.
O artigo 28.º, n.º 3, do RGPD enumera o que o acordo tem de incluir:
O acordo descreve:
O subcontratante só pode tratar os dados dos visitantes segundo instruções documentadas do responsável pelo tratamento. Não pode decidir usar os dados para fins próprios.
As instruções explicam como o subcontratante deve tratar os dados dos visitantes. Podem abranger, por exemplo, o sistema de gestão de visitantes a utilizar, os dados que podem ser registados, os prazos de conservação, quem tem acesso e se os dados podem ser transferidos para fora do Espaço Económico Europeu (EEE).
Se o subcontratante considerar que uma instrução viola o RGPD ou outra legislação de proteção de dados, tem de informar de imediato o responsável pelo tratamento.
O subcontratante tem de garantir que todas as pessoas autorizadas a tratar os dados dos visitantes estão obrigadas à confidencialidade, seja por um compromisso de confidencialidade, seja por uma obrigação legal.
Isto inclui os rececionistas temporários e os substitutos com acesso ao registo de visitantes.
O acordo tem de exigir que o subcontratante adote medidas técnicas e organizativas de segurança adequadas. No registo de visitantes, isso pode passar por contas de utilizador pessoais, direitos de acesso restritos e encriptação.
Estas medidas incluem também a reposição do acesso aos dados após um incidente e testes regulares à segurança.
O acordo indica se o subcontratante pode recorrer a subcontratantes ulteriores. Só o pode fazer com autorização prévia e por escrito do responsável pelo tratamento.
Essa autorização pode ser específica, para um subcontratante ulterior concreto, ou geral. Com uma autorização geral, o subcontratante tem de informar previamente a sua organização de cada novo subcontratante ulterior, para que esta se possa opor.
Os subcontratantes ulteriores têm de ficar vinculados por contrato às mesmas obrigações. Se um subcontratante ulterior não as cumprir, o subcontratante inicial continua a responder perante a sua organização.
Os visitantes podem pedir para exercer os seus direitos de privacidade, como o direito de acesso, de retificação ou de apagamento dos seus dados.
O acordo tem de definir como o subcontratante ajuda a sua organização a responder a esses pedidos. Por exemplo, reencaminhando os pedidos e pesquisando, corrigindo ou eliminando dados a pedido da sua organização.
O subcontratante tem também de ajudar a sua organização na segurança do tratamento, na gestão de violações de dados e, se necessário, numa avaliação de impacto sobre a proteção de dados (AIPD) e na consulta prévia à autoridade de controlo.
Defina também como são comunicados os incidentes. O subcontratante tem de notificar o responsável pelo tratamento de uma violação de dados sem demora injustificada após ter conhecimento dela.
Quando o serviço termina, o subcontratante tem de eliminar ou devolver os dados dos visitantes, conforme o responsável pelo tratamento escolher. As cópias existentes também têm de ser eliminadas, salvo se a lei exigir a sua conservação. Seja concreto: em que formato são entregues os dados, até quando e como confirma o prestador que tudo o resto foi eliminado?
O subcontratante tem de disponibilizar toda a informação necessária para demonstrar que cumpre as suas obrigações. Tem também de permitir e contribuir para auditorias e inspeções feitas pela sua organização ou por um auditor por ela designado.
Combine como se pede e realiza uma auditoria, sem limitar o seu direito de controlo mais do que o necessário.
O RGPD não diz em que sistema deve ficar o registo de visitantes. Na prática, o ideal é mantê-lo num sistema de gestão de visitantes (VMS), numa conta gerida pela sua própria organização. Os rececionistas externos recebem aí perfis de utilizador pessoais, apenas com os acessos de que precisam para fazer o seu trabalho.
Assim, enquanto responsável pelo tratamento, mantém o controlo sobre as configurações, os direitos de acesso e os dados dos visitantes. Se mudar de prestador de FM, basta retirar o acesso à equipa que sai e dá-lo à nova equipa, sem ter de passar o registo de visitantes para outro sistema.
Se o prestador de FM trabalhar num sistema ou numa conta própria, fixe por escrito como a sua organização mantém o acesso aos dados, como os pode exportar e como são devolvidos ou eliminados no fim do contrato.
Um último ponto: se usar um VMS na nuvem, normalmente precisa também de um acordo de tratamento de dados com o fornecedor do VMS. O fornecedor guarda dados de visitantes por conta da sua organização, pelo que também é subcontratante.
O acordo de tratamento de dados deve dizer claramente o que acontece ao registo de visitantes quando o contrato termina. Enquanto responsável pelo tratamento, é a sua organização que decide se o subcontratante o devolve ou elimina. As cópias existentes também têm de ser eliminadas, salvo se a lei exigir a sua conservação.
Os passos práticos dependem da forma como regista hoje os visitantes. A infografia abaixo mostra o que a sua organização e o prestador têm de fazer em cada cenário.
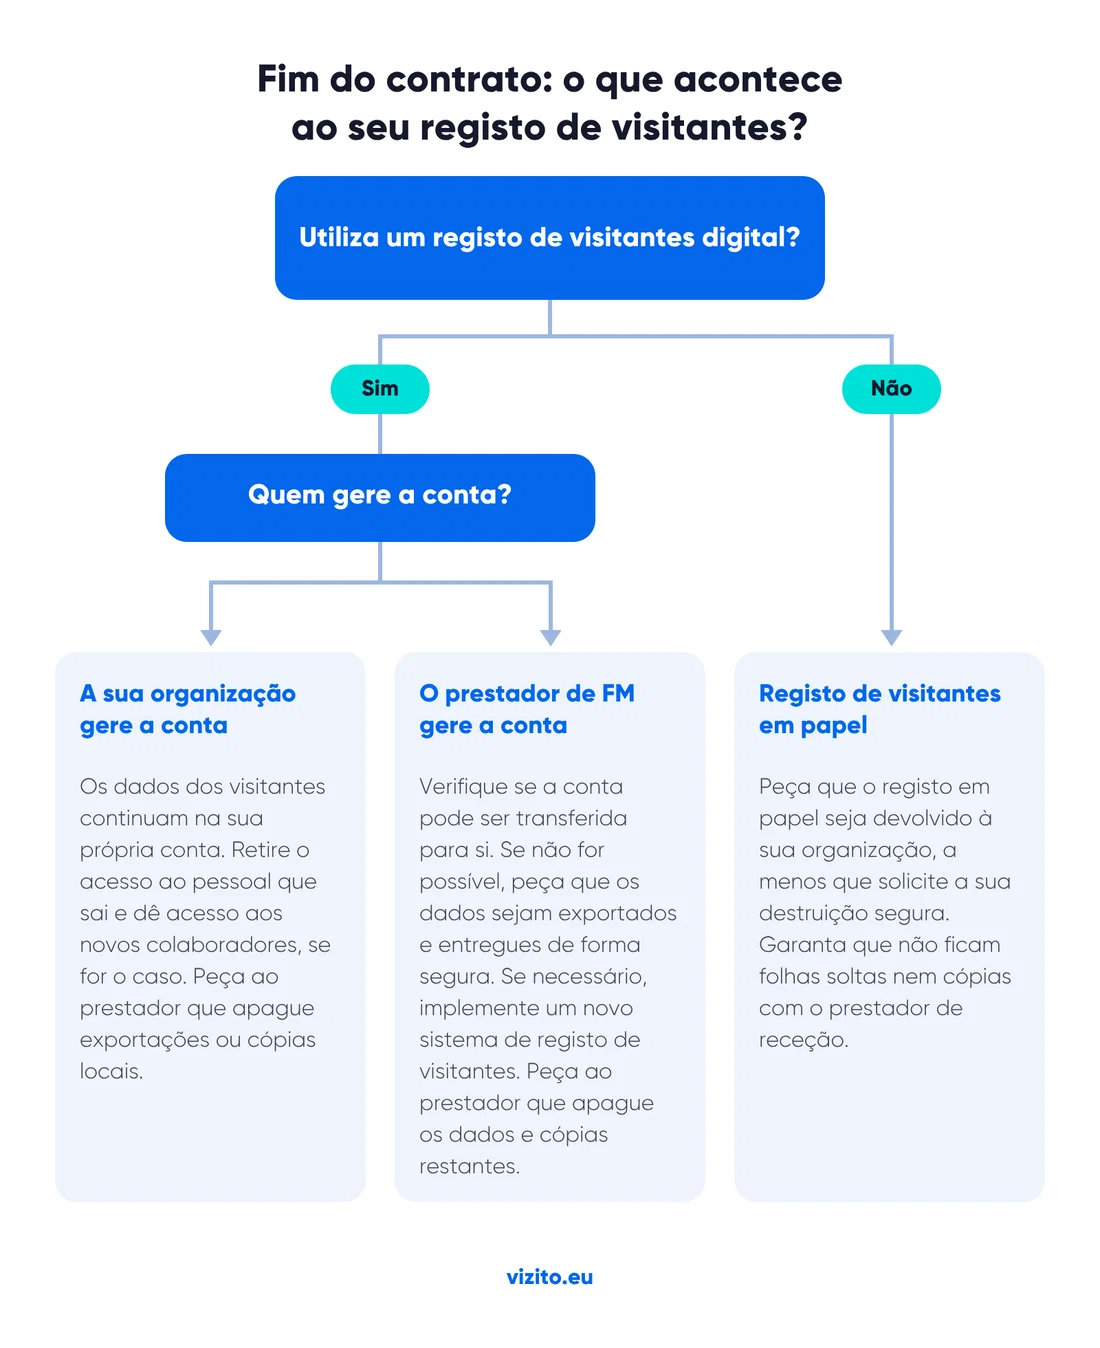
Seja qual for a sua situação, tenha estes passos em conta quando o contrato terminar:
Quando externaliza a receção, pode ver de vez em quando uma cara nova ao balcão. Ou a equipa pode mudar todos os dias, ou a cada turno. Nesse caso, precisa de uma forma infalível de produzir listas de evacuação. Em caso de incêndio, a lista tem de estar certa, seja quem for que estiver na receção nessa semana.
A forma mais fiável de saber, a cada momento, quem está no edifício é passar para o digital. Um sistema digital de registo de visitantes regista quem fez check-in e check-out. Assim, tem sempre uma lista de presenças atualizada, independentemente de quem estiver ao balcão.
Com uma equipa de receção que muda, quem estiver ao balcão no momento de uma emergência tem de saber exportar a lista atual e ter permissões para o fazer. Inclua isto no seu plano de emergência e garanta que todos recebem a formação e as instruções certas.
Algumas dicas práticas:
Um prestador externo pode assumir o trabalho diário da sua receção, mas não a responsabilidade pelos dados dos seus visitantes. A sua organização continua a ser a responsável pelo tratamento. É ela que decide que dados são registados, quem os pode ver e durante quanto tempo são conservados. Um bom acordo de tratamento de dados com o prestador de FM fixa estas regras por escrito, incluindo o que acontece quando o contrato termina.
Um sistema digital de gestão de visitantes põe essas regras em prática no dia a dia. Se for a sua organização a gerir a conta, controla as configurações e os prazos de conservação, dá a cada rececionista externo um perfil próprio só com as permissões de que precisa e retira esse acesso no momento em que muda de prestador. O registo de visitantes fica no seu próprio sistema e tem sempre uma lista de presenças atualizada, seja quem for que estiver ao balcão.
Quer ver como o Vizito o ajuda a manter o controlo sobre o registo de visitantes, mesmo com uma empresa de receção externa? Experimente o Vizito gratuitamente durante 14 dias ou marque uma demonstração.
Mantenha-se informado
Artigos práticos sobre gestão de visitantes, segurança no local de trabalho e conformidade, no seu e-mail assim que são publicados.
Obrigado!
Por favor, verifique a sua caixa de correio electrónico e a pasta de spam. Enviámos-lhe um link para verificar o seu e-mail.
 Alojado na Europa
 Certificação ISO 27001
 GDPR conformidade
 249+ avaliações
 Não é necessário cartão de crédito
Não foi possível carregar o nosso chat
Um bloqueador de conteúdos ou uma extensão de privacidade está a bloquear client.crisp.chat, o serviço que faz funcionar o nosso chat. Permita esse endereço e tente novamente, ou contacte-nos de outra forma.
Contacte-nos de outra forma