Oct 15, 2026
Wie is er nu op locatie? Een gids voor HSE-managers
In dit artikel bespreken we wie verantwoordelijk is voor de bezoekersgegevens als u de receptie of het facility management uitbesteedt, wat er in de verwerkersovereenkomst met uw FM-partner hoort en hoe u het bezoekersregister en de evacuatielijsten op orde houdt, ook bij een wissel van partner.
Veel bedrijven besteden hun onthaal, beveiliging of het volledige facility management (FM) uit. De externe medewerkers aan de receptie werken dan vaak in uw bezoekersregistratiesysteem (VMS). Maar de receptie uitbesteden betekent niet dat u ook de verantwoordelijkheid voor uw bezoekersregister overdraagt.
De GDPR/AVG maakt een onderscheid tussen de verwerkingsverantwoordelijke en de verwerker. Bij een uitbestede receptie blijft uw organisatie verwerkingsverantwoordelijke en is de FM-partner verwerker. Daarom is een verwerkersovereenkomst nodig. Daarin legt u onder meer vast wie toegang krijgt, welke beveiligingsmaatregelen gelden en wat er met de gegevens gebeurt wanneer de samenwerking eindigt.
Welke afspraken horen in de verwerkersovereenkomst? Wat gebeurt er met het bezoekersregister wanneer het contract met de FM-partner afloopt? En hoe houdt u evacuatielijsten actueel bij wisselend uitzendpersoneel? In dit artikel leest u hoe u de verantwoordelijkheden verdeelt en de controle over uw bezoekersgegevens behoudt.
Bij een uitbestede receptie neemt een externe dienstverlener de dagelijkse organisatie van uw ontvangstbalie over, eventueel in combinatie met beveiliging of andere facilitymanagementtaken. Uw receptie wordt dan bemand door externe medewerkers. De FM-partner zorgt voor de personeelsplanning, vervanging bij afwezigheid en begeleiding van de receptionisten.
Dat betekent niet dat ook de verantwoordelijkheid voor uw bezoekersregister naar de externe partner verschuift. Bepaalt uw organisatie waarom bezoekers geregistreerd worden, welke gegevens daarvoor nodig zijn en hoelang die bewaard worden? Dan behoudt uw organisatie de juridische eindverantwoordelijkheid. Dat externe receptionisten de registratie uitvoeren, verandert daar op zichzelf niets aan.
De GDPR/AVG maakt hierbij onderscheid tussen de verwerkingsverantwoordelijke en de verwerker. Beide rollen brengen eigen verplichtingen met zich mee. In het volgende onderdeel leggen we uit wat dit betekent voor uw organisatie en uw FM-partner.
Het belangrijkste verschil tussen de verwerkingsverantwoordelijke en de verwerker draait om de vraag: wie bepaalt waarom en hoe persoonsgegevens verwerkt worden? Artikel 4, punten 7 en 8, van de GDPR/AVG definieert deze rollen. Kort samengevat:
Als u uw onthaal uitbesteedt, bent u doorgaans de verwerkingsverantwoordelijke; de FM-partner die de receptie bemant, is de verwerker. Uw organisatie bepaalt bijvoorbeeld welke bezoekersgegevens noodzakelijk zijn, waarvoor ze worden gebruikt en wanneer ze moeten worden verwijderd. De externe receptionisten voeren die afspraken uit.
Het onderscheid bepaalt welke verplichtingen elke partij heeft en waarvoor zij aansprakelijk is. Een overzicht:
| Verwerkingsverantwoordelijke | Verwerker | |
|---|---|---|
| Rol | Bepaalt doel en essentiële middelen van de verwerking | Verwerkt gegevens namens de verwerkingsverantwoordelijke |
| Beslissingen | Bepaalt onder andere welke gegevens nodig zijn, wie toegang krijgt en hoelang gegevens bewaard worden | Volgt de instructies en kan binnen die grenzen praktische uitvoeringskeuzes maken |
| Verplichtingen | Zorgt onder andere voor een geldige rechtsgrond, transparantie, dataminimalisatie en passende beveiliging | Zorgt onder andere voor passende beveiliging, geheimhouding en ondersteuning bij verzoeken van betrokkenen |
| Verwerkersovereenkomst | Schakelt een verwerker met voldoende waarborgen in en legt de vereiste afspraken vast | Houdt zich aan de overeenkomst en de eigen wettelijke verplichtingen |
| Datalekken | Beoordeelt of melding aan de toezichthouder en betrokkenen verplicht zijn | Meldt een datalek aan de verwerkingsverantwoordelijke |
| Aansprakelijkheid | Kan aansprakelijk zijn voor schade door een verwerking die in strijd is met de GDPR/AVG | Kan aansprakelijk zijn bij schending van instructies of verplichtingen voor verwerkers |
Meestal is het bedrijf dat zijn receptie uitbesteedt de verwerkingsverantwoordelijke en de FM-partner die het onthaal verzorgt de verwerker. Die rolverdeling hangt echter af van de feitelijke werkzaamheden en beslissingen, niet van hoe het contract de partijen noemt. In sommige gevallen kan een FM-partner voor bepaalde verwerkingen zelf verwerkingsverantwoordelijke zijn.
Enkele voorbeelden:
Wanneer een extern receptiebedrijf uw bezoekersgegevens verwerkt, moet u de afspraken daarover vastleggen in een verwerkersovereenkomst (in het Engels: Data Processing Agreement of DPA). Die bepaalt hoe de partner met de gegevens moet omgaan en welke verplichtingen beide partijen hebben.
Artikel 28, lid 3, van de GDPR/AVG schrijft voor welke onderwerpen in de verwerkersovereenkomst geregeld moeten worden:
De overeenkomst beschrijft:
De verwerker mag de bezoekersgegevens alleen verwerken volgens de schriftelijke instructies van de verwerkingsverantwoordelijke. Hij mag de gegevens niet op eigen initiatief voor eigen doeleinden gebruiken.
De instructies beschrijven hoe de verwerker met de bezoekersgegevens moet omgaan. Denk hier bijvoorbeeld aan het gebruik van het afgesproken bezoekersbeheersysteem, welke gegevens geregistreerd mogen worden, welke bewaartermijnen gelden, wie toegangsrechten heeft en of gegevens buiten de Europese Economische Ruimte (EER) doorgegeven mogen worden.
Vindt de verwerker dat een instructie in strijd is met de GDPR/AVG of andere toepasselijke privacywetgeving? Dan moet hij de verwerkingsverantwoordelijke daar onmiddellijk over informeren.
De verwerker moet ervoor zorgen dat iedereen die bevoegd is om de bezoekersgegevens te verwerken, tot geheimhouding verplicht is. Dat kan via een geheimhoudingsafspraak of een wettelijke geheimhoudingsplicht.
Dit geldt ook voor tijdelijke receptionisten en vervangers die toegang krijgen tot het bezoekersregister.
De overeenkomst moet bepalen dat de verwerker passende technische en organisatorische beveiligingsmaatregelen neemt. Bij bezoekersregistratie kan dat bijvoorbeeld gaan over persoonlijke gebruikersaccounts, beperkte toegangsrechten en versleuteling.
Ook het herstellen van de toegang tot de gegevens bij een incident en het regelmatig testen van de beveiliging horen hierbij.
De overeenkomst legt vast of de verwerker al dan niet subverwerkers mag inschakelen. Dat mag immers alleen met voorafgaande schriftelijke toestemming van de verwerkingsverantwoordelijke.
Die toestemming kan specifiek zijn, voor een concrete subverwerker, of algemeen. Bij algemene toestemming moet de verwerker elke nieuwe subverwerker vooraf melden, zodat de opdrachtgever eventueel bezwaar kan maken.
Aan subverwerkers moet via een overeenkomst dezelfde relevante verplichtingen opgelegd worden. Komt een subverwerker die verplichtingen niet na? Dan blijft de oorspronkelijke verwerker daarvoor aansprakelijk tegenover de opdrachtgever.
Bezoekers kunnen verzoeken indienen om hun privacyrechten uit te oefenen, zoals het recht op inzage, correctie of verwijdering van hun gegevens.
De overeenkomst moet vastleggen hoe de verwerker de opdrachtgever helpt om zulke verzoeken af te handelen. Denk aan het doorsturen van een verzoek en het opzoeken, aanpassen of verwijderen van gegevens op instructie van de opdrachtgever.
De verwerker moet de opdrachtgever ook ondersteunen bij de beveiliging van de verwerking, het afhandelen van datalekken en, waar nodig, het uitvoeren van een gegevensbeschermingseffectbeoordeling (Data Protection Impact Assessment of DPIA) en een voorafgaande raadpleging van de toezichthouder.
Leg ook vast hoe incidenten gemeld worden. De verwerker moet een datalek na ontdekking zonder onredelijke vertraging melden aan de verwerkingsverantwoordelijke.
Na afloop van de dienstverlening moet de verwerker de bezoekersgegevens verwijderen of terugbezorgen, naar keuze van de verwerkingsverantwoordelijke. Ook bestaande kopieën moeten verwijderd worden, tenzij er een wettelijke bewaarplicht geldt. Maak dit praktisch: in welk formaat worden de gegevens overgedragen, binnen welke termijn gebeurt dat en hoe bevestigt de partner dat de resterende gegevens verwijderd zijn?
De verwerker moet alle informatie beschikbaar stellen die nodig is om aan te tonen dat hij zijn verplichtingen nakomt. Ook moet hij audits en inspecties door de opdrachtgever of een derde partij mogelijk maken en daaraan meewerken.
Leg vast hoe zo’n controle wordt aangevraagd en uitgevoerd, zonder het recht op controle onnodig te beperken.
De GDPR/AVG schrijft niet voor in wiens systeem het bezoekersregister moet staan. Praktisch worden bezoekersgegevens bij voorkeur bijgehouden in een bezoekersregistratiesysteem (VMS) met een account dat de opdrachtgever zelf beheert. De externe receptionisten krijgen daarin persoonlijke gebruikersprofielen met alleen de toegangsrechten die ze voor hun werk nodig hebben.
Zo behoudt u als verwerkingsverantwoordelijke de controle over de instellingen, de toegangsrechten en de bezoekersgegevens. Bij een wissel van FM-partner kunt u de toegang van de vertrekkende medewerkers intrekken en nieuwe medewerkers toegang geven, zonder het bezoekersregister naar een ander systeem te moeten overzetten.
Werkt de FM-partner in een eigen systeem of account? Leg dan duidelijk vast hoe uw organisatie toegang houdt tot de gegevens, hoe die geëxporteerd kunnen worden en hoe ze bij het einde van de samenwerking worden terugbezorgd of verwijderd.
Overigens: als u gebruikmaakt van een cloudgebaseerd VMS, is doorgaans ook een verwerkersovereenkomst met de VMS-leverancier nodig. Omdat die bezoekersgegevens namens uw organisatie opslaat, treedt hij immers ook op als verwerker.
De afhandeling van het bezoekerslogboek bij het einde van de samenwerking hoort helder vastgelegd te zijn in de verwerkersovereenkomst. De verwerkingsverantwoordelijke bepaalt of de verwerker het terugbezorgt of verwijdert. Ook bestaande kopieën moeten verwijderd worden, tenzij een wettelijke bewaarplicht geldt.
Welke praktische stappen nodig zijn voor de overdracht, hangt af van de manier waarop uw organisatie bezoekers registreert. De onderstaande infografiek toont wat u en uw externe partner in de verschillende scenario’s moeten doen.
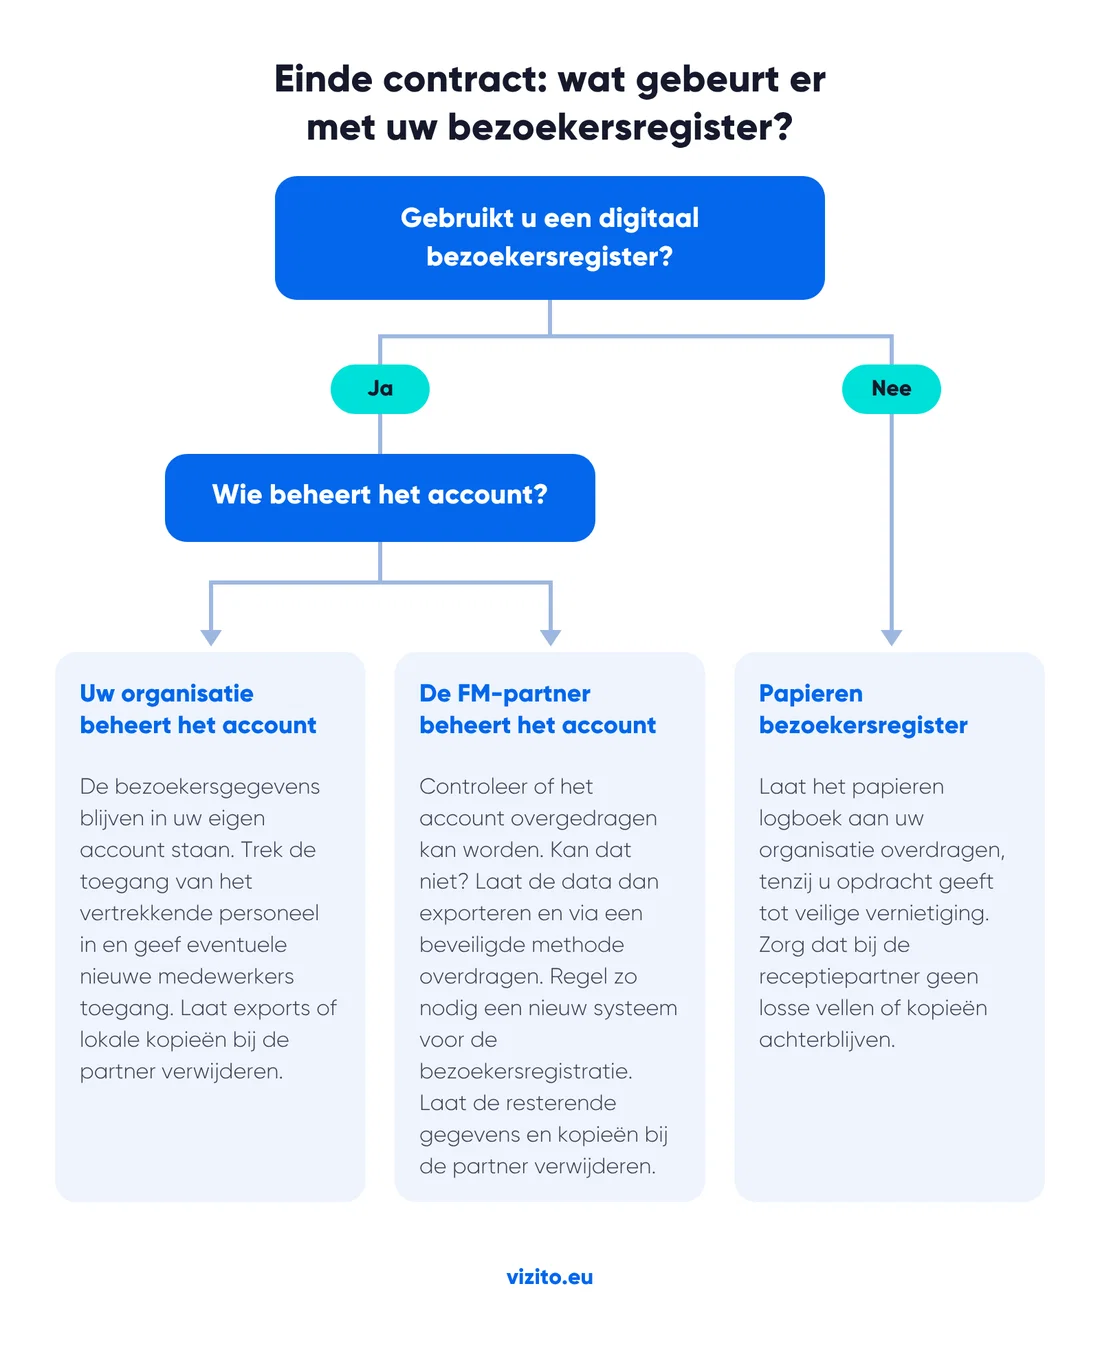
Welk scenario ook van toepassing is, bij het beëindigen van de samenwerking zijn er een aantal belangrijke stappen om rekening mee te houden:
Besteedt u uw receptie uit, dan ziet u mogelijk soms een nieuw gezicht aan de balie. Of misschien wisselt de bezetting wel per dag of per ploeg. Bij wisselend receptiepersoneel is een waterdicht systeem voor evacuatielijsten cruciaal. Bij brand moet de lijst kloppen, ook als er elke week een andere onthaalmedewerker zit.
De meest betrouwbare manier om op elk moment te weten wie er binnen is, is door te digitaliseren. Een digitaal bezoekersregistratiesysteem houdt bij wie er in- en uitgecheckt is. Op die manier heeft u op elk moment van de dag een actuele aanwezigheidslijst, onafhankelijk van wie er aan de balie zit.
Bij wisselend receptiepersoneel is het cruciaal dat de persoon die op het moment van een noodsituatie de receptie bemant weet hoe die de actuele lijst kan exporteren en daar de nodige rechten voor heeft. Houd hier rekening mee in uw noodplanning en zorg voor de nodige opleidingen en instructies.
Enkele tips voor de praktijk:
Een externe partner kan het dagelijkse werk aan uw receptie overnemen, maar niet de verantwoordelijkheid voor uw bezoekersgegevens. Uw organisatie blijft verwerkingsverantwoordelijke en bepaalt welke gegevens geregistreerd worden, wie er toegang toe heeft en hoelang ze bewaard blijven. Een goede verwerkersovereenkomst met uw FM-partner legt die afspraken vast, ook voor het moment waarop de samenwerking eindigt.
Een digitaal bezoekersbeheersysteem maakt die afspraken in de praktijk haalbaar. Beheert uw organisatie zelf het account, dan bepaalt u de instellingen en bewaartermijnen, geeft u externe receptionisten een persoonlijk profiel met alleen de rechten die ze nodig hebben en trekt u die toegang meteen in bij een wissel van partner. Het bezoekersregister blijft in uw eigen systeem, en u heeft op elk moment een actuele aanwezigheidslijst, wie er ook aan de balie zit.
Wilt u ervaren hoe Vizito u helpt om de controle over uw bezoekersregister te behouden, ook met een externe receptiepartner? Probeer Vizito 14 dagen gratis of boek een demo.
 Gehost in Europa
 ISO 27001 gecertificeerd
 GDPR/AVG-conform
 249+ beoordelingen
 Geen kredietkaart nodig
Onze chat kon niet laden
Een contentblokkeerder of privacy-extensie blokkeert client.crisp.chat, de dienst die onze chat verzorgt. Sta dat adres toe en probeer het opnieuw, of neem op een andere manier contact op.
Neem in plaats daarvan contact op