Oct 26, 2026
Receptie uitbesteed: wie is verantwoordelijk voor uw bezoekersgegevens?
De Cyberbeveiligingswet (NIS2) en de Wwke gelden in Nederland. Lees wie eronder valt en wat een auditor verwacht voor bezoekers en contractors.
Sinds 15 augustus 2026 gelden in Nederland de Cyberbeveiligingswet (Cbw) en de Wet weerbaarheid kritieke entiteiten (Wwke), de Nederlandse uitwerking van de Europese NIS2- en CER-richtlijnen. Het doel: de digitale en fysieke weerbaarheid van organisaties verbeteren.
Volgens het Nationaal Cyber Security Centrum (NCSC) vallen ruim 8.000 organisaties onder de Cbw, en nog eens 500 onder de Wwke. Beide wetten vragen dat u niet alleen uw systemen beveiligt, maar ook bepaalt wie uw gebouw binnenkomt. Voor bezoekers en contractors betekent dat: vooraf registreren, identificeren, begeleiden en alles aantoonbaar vastleggen. Een bezoekersregistratiesysteem maakt dat controleerbaar bij een audit.
In dit artikel leest u welke organisaties onder de Cbw en de Wwke vallen, wat zij wanneer moeten doen en wat een auditor verwacht als het gaat om bezoekers en contractors.
Europa en de rest van de wereld krijgen steeds meer te maken met uiteenlopende dreigingen. Denk maar aan cyberaanvallen, sabotage, de coronacrisis en extreem weer. De gevolgen voor de economie en de samenleving kunnen groot zijn. Stroomuitval na een overstroming kan bijvoorbeeld de werking van ziekenhuizen verstoren of het internetverkeer platleggen. Als één EU-lidstaat getroffen wordt, kan dat bovendien gevolgen hebben voor andere Europese landen.
Om de risico’s te verkleinen, heeft de EU in 2022 de NIS2- en CER-richtlijnen vastgesteld. Die moeten de weerbaarheid van essentiële diensten versterken, zodat voorzieningen zoals transport, elektriciteit, drinkwater en internet zo veel mogelijk beschikbaar blijven, wat er ook gebeurt.
De Cyberbeveiligingswet (Cbw) en de Wet weerbaarheid kritieke entiteiten (Wwke) zetten die richtlijnen om in Nederlandse wetgeving. De Cbw richt zich op cyberbeveiliging; de Wwke op de weerbaarheid tegen fysieke dreigingen. Samen helpen ze de continuïteit van essentiële diensten te beschermen.
De Cbw verplicht organisaties die cruciale diensten leveren hun netwerk- en informatiesystemen goed te beveiligen, zodat ze sterker staan bij cyberdreigingen. Het gaat om organisaties in 18 sectoren, waaronder energie, drinkwater, zorg en transport. Of een organisatie onder de wet valt, hangt onder andere af van haar omvang en activiteiten.
De Cbw is de Nederlandse implementatie van de NIS2-richtlijn (Network and Information Security). Ze vervangt de vorige Wet beveiliging netwerk- en informatiesystemen (Wbni).
Actief in België? Lees dan: Wat is NIS2 en welke impact heeft het op uw organisatie?
Waar de Cbw zich richt op de beveiliging van digitale systemen, legt de Wwke de nadruk op bescherming tegen fysieke dreigingen. Voorbeelden zijn natuurrampen, sabotage, ongevallen en de uitval van vitale infrastructuur. Bedrijven die essentiële diensten leveren, moeten maatregelen nemen om zich hiertegen te beschermen, met het oog op continuïteit van de dienstverlening.
De verantwoordelijke minister beslist voor welke organisaties de Wwke geldt. Het gaat om organisaties waarvan de dienstverlening essentieel is voor de samenleving of economie.
De Wwke is de Nederlandse implementatie van de Europese CER-richtlijn (Critical Entities Resilience).
De Cbw en de Wwke richten zich op Nederlandse organisaties die belangrijk zijn voor de samenleving en de economie, zoals drinkwaterbedrijven, ziekenhuizen en energiebedrijven. Hoe bepaald wordt welke organisaties binnen het toepassingsgebied vallen, verschilt per wet.
De Wwke geldt alleen voor organisaties die door de overheid formeel aangewezen worden als kritieke entiteit. Het gaat om organisaties die een of meer essentiële diensten leveren waarvan uitval grote nationale of internationale gevolgen zou kunnen hebben.
Wordt uw organisatie aangewezen als kritieke entiteit onder de Wwke, dan valt u automatisch ook onder de Cbw. Is dat niet het geval, dan moet u zelf nagaan of de Cbw voor u van toepassing is.
De Cyberbeveiligingswet is van toepassing op organisaties in 18 kritieke sectoren:
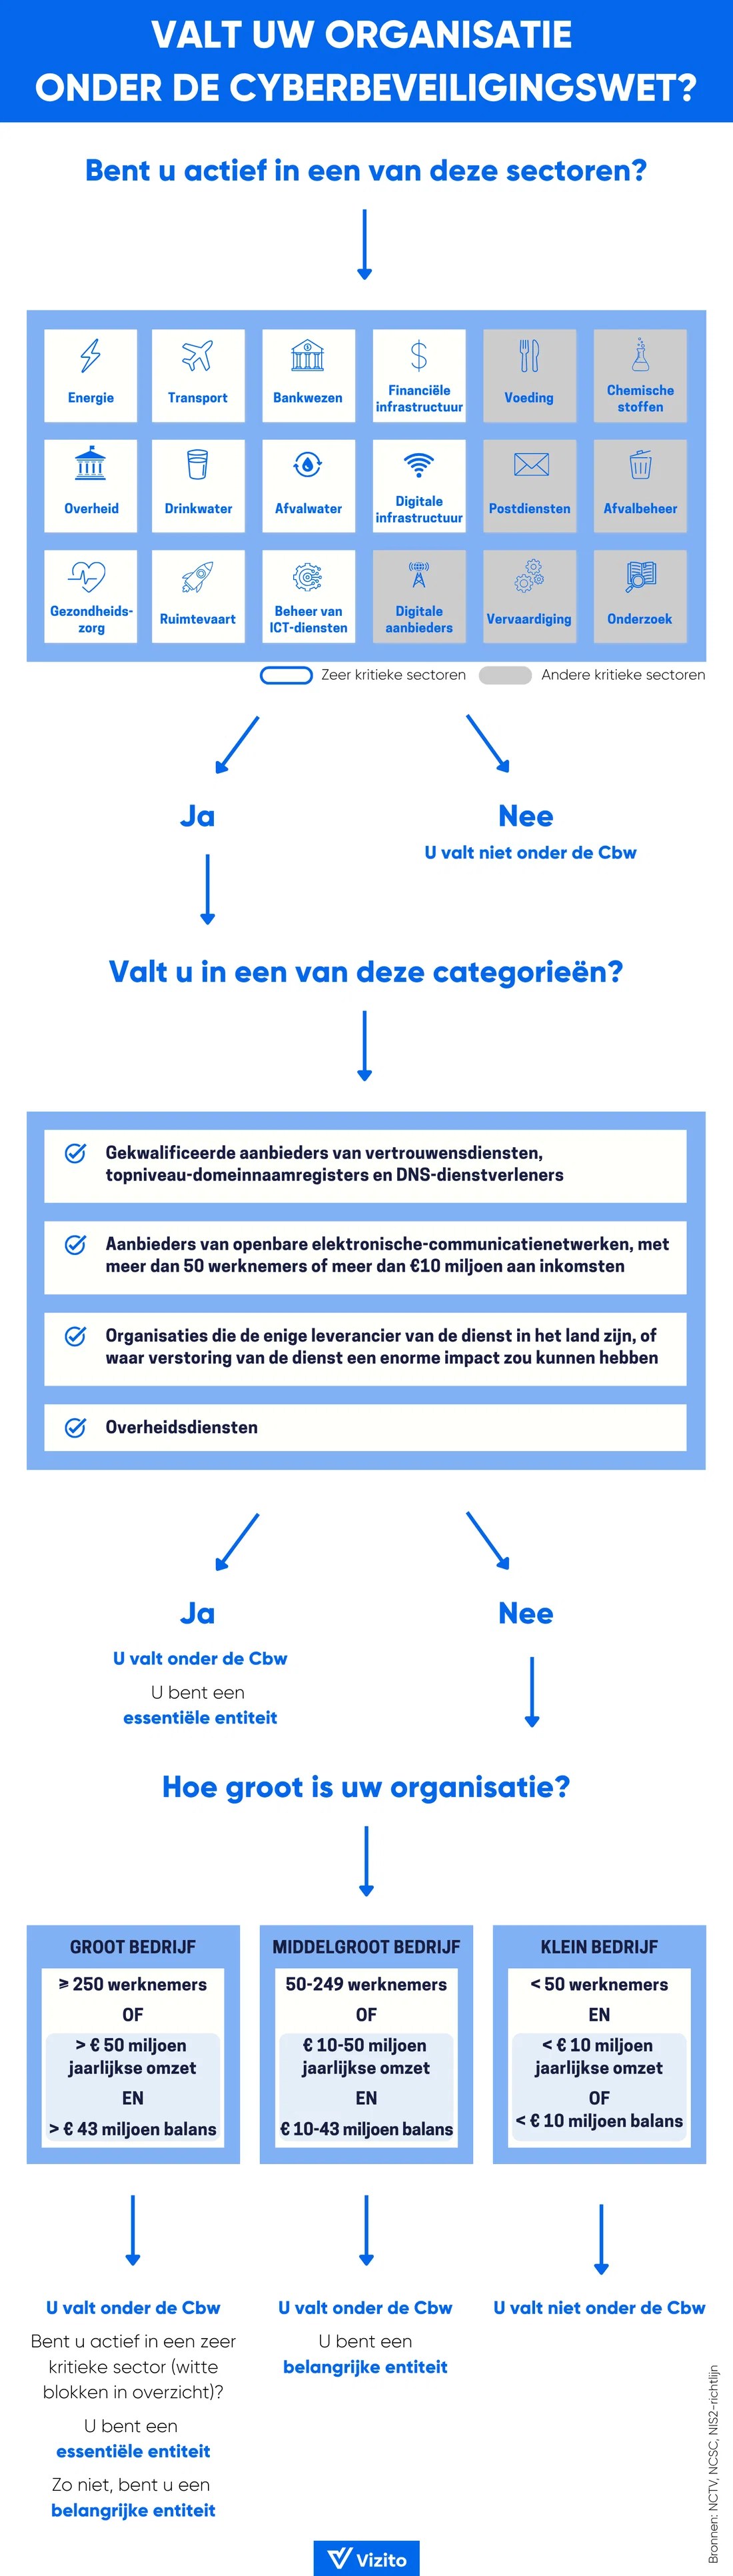
Uw organisatie valt waarschijnlijk onder de Cbw wanneer zij:
Voor sommige organisaties geldt de wet ongeacht hun omvang. Bovendien maakt de wet een onderscheid tussen essentiële en belangrijke entiteiten. Het verschil zit niet in de verplichtingen, maar in het toezicht door de overheid en de hoogte van de sancties, waarover later meer.
In het onderstaande stroomschema kunt u nagaan of uw organisatie onder de Cbw valt en, als dat zo is, of u een essentiële of een belangrijke entiteit bent. U kunt ook de NIS2-zelfevaluatie gebruiken.
Als u onder de wet valt en nog niet aan alle eisen voldoet, is het tijd om actie te ondernemen. Beide wetten zijn op 15 augustus 2026 in werking getreden zonder overgangstermijn. Organisaties die onder de Cbw vallen, moeten nu al aan de wettelijke verplichtingen voldoen. Onder de Wwke krijgt u na de aanwijzing als kritieke entiteit 9 maanden voor de risicobeoordeling en 10 maanden om de maatregelen te nemen. Dit is wat u moet doen:
Als organisatie bent u zelf verantwoordelijk om te controleren of u onder de Cbw valt. Is dat het geval, dan moet u zich verplicht registreren in het nationaal entiteitenregister van het NCSC.
Sinds de inwerkingtreding van de wet moet u aantoonbaar voldoen aan de zorgplicht, ook als u zich nog niet geregistreerd heeft. Dat houdt in:
De zorgplicht is doorlopend, en niet een taak die u eenmalig afvinkt. Risico’s veranderen, en uw beleid moet dus regelmatig geëvalueerd worden.
Significante incidenten moeten binnen de wettelijke termijnen gemeld worden bij de aangewezen instanties:
Wacht niet tot een incident zich voordoet om uit te zoeken wie wat moet doen. Werk een duidelijke meldprocedure uit zodat intern duidelijk is hoe een incident gemeld moet worden en wie daarbij welke rol heeft.
Bestuursleden dragen de juridische eindverantwoordelijkheid voor de cyberbeveiliging en kunnen vanaf de start persoonlijk aansprakelijk gesteld worden. Zij moeten maatregelen officieel goedkeuren, toezien op de uitvoering ervan en de nodige kennis opdoen, bijvoorbeeld via opleidingen.
Wie de Cbw niet naleeft, riskeert hoge boetes. Hoe streng het toezicht is en hoe hoog de boete kan oplopen, hangt af van het soort entiteit:
| Essentiële entiteit | Belangrijke entiteit | |
|---|---|---|
| Toezicht | Proactief, met inspecties en audits | Achteraf, na een aanleiding |
| Maximale boete | 10 miljoen euro of 2% van de wereldwijde jaaromzet, het hoogste bedrag geldt | 7 miljoen euro of 1,4% van de wereldwijde jaaromzet, het hoogste bedrag geldt |
| Bestuurders | Persoonlijk aansprakelijk; een tijdelijk verbod op het uitoefenen van een bestuursfunctie is mogelijk | Persoonlijk aansprakelijk |
Zodra een organisatie formeel is aangewezen als kritieke entiteit, heeft ze 9 maanden tijd om een grondige risicobeoordeling uit te voeren. Hierbij worden alle mogelijke fysieke risico’s in kaart gebracht, samen met de mogelijke impact op de dienstverlening. Het omvat onder andere ongevallen, sabotage, aanslagen, natuurrampen en andere klimaatgerelateerde risico’s.
Binnen 10 maanden na aanwijzing moeten de nodige maatregelen getroffen zijn om incidenten die de dienstverlening kunnen verstoren te voorkomen, de gevolgen te beperken en de dienstverlening zo snel mogelijk te herstellen. Concrete technische, organisatorische en fysieke beveiligingsmaatregelen (zoals toegangsbeveiliging en crisisplannen tegen natuurrampen en sabotage) moeten geïmplementeerd en gedocumenteerd zijn.
Binnen 10 maanden na aanwijzing moet ook een proces voor de meldplicht van incidenten ingericht zijn. De Wwke vereist dat incidenten met een impact op de continuïteit van essentiële diensten binnen 24 uur gemeld worden. Maximaal één maand later moet een gedetailleerd eindverslag volgen.
Ook onder de Wwke kan de toezichthouder sancties opleggen als een kritieke entiteit haar verplichtingen niet nakomt. Boetes kunnen oplopen tot maximaal 10 miljoen euro of 2 procent van de wereldwijde jaaromzet.
Valt uw organisatie buiten het toepassingsgebied van de Cbw en Wwke? Ook dan kunt u te maken krijgen met strengere eisen voor uw cyberveiligheid. Bedrijven die wel onder de wet vallen, moeten er namelijk voor zorgen dat hun toeleveringsketen veilig is. Als u dus diensten levert aan Cbw-bedrijven, zult u moeten kunnen aantonen dat de cyberveiligheid van uw bedrijf op orde is.
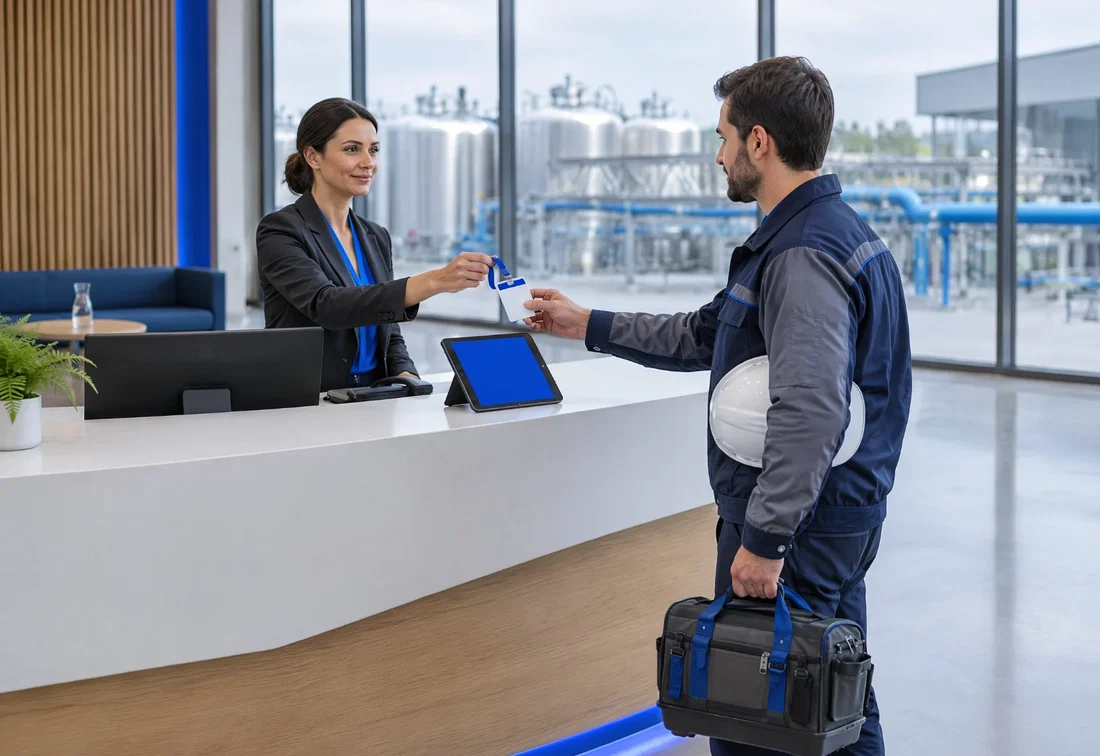
De zorgplicht onder de Cbw en de Wwke vraagt ook aandacht voor het beheer van uw bezoekersstromen. Elke bezoeker vormt namelijk een potentieel risico. Wie uw gebouw binnenkomt, krijgt mogelijk toegang tot gevoelige ruimtes, kritieke installaties of digitale netwerken. De bezoekersgegevens zelf zijn ook kwetsbaar.
Goed bezoekersbeheer helpt u de risico’s te beperken. De Cbw en de Wwke schrijven geen specifiek systeem voor. Wel moet u kunnen aantonen dat uw maatregelen passen bij de risico’s voor uw organisatie en in de praktijk werken. Een auditor kijkt daarbij naar uw procedures, de uitvoering en hoe u dit kunt aantonen. De volgende onderdelen zijn belangrijk:
Bezoekersbeheer begint bij een goed beveiligde locatie. Denk aan sloten, slagbomen, een bemande receptie of elektronische toegangscontrole. Afhankelijk van de risico’s kunnen aanvullende maatregelen nodig zijn, zoals camera’s en alarmsystemen.
Het gaat niet om zoveel mogelijk beveiliging, maar om de juiste maatregelen op de juiste plek. Een auditor wil zien dat uw keuzes aansluiten bij de risico’s en dat bezoekers niet ongemerkt toegang krijgen tot afgeschermde ruimtes.
Weten wie er binnenkomt en waarom, is de basis van goed bezoekersbeheer. Met een betrouwbare registratie houdt u overzicht over uw bezoekersstromen en kunt u achteraf nagaan wie wanneer aanwezig was.
Een digitaal bezoekersbeheersysteem (VMS) helpt u dit proces te standaardiseren, van vooraanmelding tot vertrek. Een bezoek wordt vooraf aangemeld en goedgekeurd, de bezoeker registreert zich bij aankomst en de contactpersoon krijgt automatisch een melding. Aan het einde van het bezoek meldt de bezoeker zich weer af. Waar nodig kunt u een identiteitscontrole of veiligheidsinstructies toevoegen.
Zo legt u niet alleen vast wie op bezoek komt, maar ook wie het bezoek heeft toegestaan en welke afspraken gelden.
Niet elke bezoeker mag overal komen. Een afspraak in een vergaderruimte geeft geen reden om ook toegang te krijgen tot een serverruimte, controlekamer of productielijn. Leg daarom vast welke zones bezoekers mogen betreden, wanneer begeleiding nodig is en hoelang hun toegang geldig blijft.
Bezoekersregistratie en toegangscontrole vullen elkaar hierbij aan. Door beide systemen te koppelen, kunt u een geregistreerde bezoeker tijdelijke toegangsrechten geven. Met een bezoekersbadge krijgt die bijvoorbeeld alleen toegang tot de ruimtes die voor het bezoek nodig zijn. Na afloop vervallen de rechten.
Een registratie bij de receptie toont nog niet aan wie een gevoelige zone heeft betreden. Toegangslogs kunnen helpen om dat achteraf te reconstrueren. Een auditor kijkt of u dit onderscheid voldoende heeft meegenomen in uw beveiliging.
Bij een evacuatie wilt u direct weten welke bezoekers in het gebouw zijn en wie hun contactpersonen zijn. Een actuele aanwezigheidslijst ondersteunt de bedrijfshulpverlening en uw noodprocedures. Met een VMS kunt u die informatie centraal beschikbaar maken voor bevoegde medewerkers.
Daarvoor moeten bezoekers zich wel betrouwbaar aan- en afmelden. Leg ook vast hoe de informatie beschikbaar blijft als het systeem of de stroom uitvalt. De aanwezigheidslijst ondersteunt de controle op de verzamelplaats, maar vervangt die niet.
Bezoekersregistratie vraagt om een zorgvuldige omgang met persoonsgegevens, conform de GDPR/AVG. Een open receptieboek waarin bezoekers elkaars gegevens kunnen lezen, brengt privacyrisico’s met zich mee. Maar ook een digitaal systeem moet goed worden ingericht.
Verzamel alleen gegevens die u nodig heeft, beperk de toegang tot bevoegde medewerkers en leg vast hoelang u de gegevens bewaart en waarom. Een VMS kan helpen met rolgebonden toegangsrechten en automatische verwijdering zodra de bewaartermijn verstreken is.
Lees ook: Vizito verlengt ISO 27001-certificering: zo garanderen wij veilige bezoekersregistratie
Bij een audit moet u kunnen laten zien hoe uw bezoekersbeheer bijdraagt aan de beveiliging van uw organisatie. Zijn bezoeken goedgekeurd? Worden de toegangsregels toegepast? Vervallen tijdelijke rechten na vertrek? En worden registratiegegevens tijdig verwijderd?
Een goed ingericht VMS maakt relevante registraties en rapportages beschikbaar om die vragen te beantwoorden. In combinatie met vastgelegde procedures en regelmatige controles helpt het u ook om tekortkomingen op te sporen en uw beveiligingsmaatregelen te verbeteren.
Een VMS maakt uw organisatie niet automatisch compliant. Het helpt u wel om uw bezoekersbeleid consequent uit te voeren en aantoonbaar grip te houden op de toegang tot uw locaties.
IT-beheerders, installateurs, onderhoudsmonteurs en schoonmaakmedewerkers komen niet alleen maar op bezoek: ze voeren werkzaamheden uit binnen uw organisatie. Daarvoor hebben ze soms zelfstandig toegang nodig tot gevoelige ruimtes, kritieke installaties of digitale systemen, ook buiten de kantooruren.
Ook als uw interne beveiliging op orde is, kan de toegang van contractors een zwakke schakel vormen. Bijvoorbeeld wanneer hun apparatuur onvoldoende beveiligd is of hun toegangsrechten ruimer zijn dan nodig. Die toegang vraagt daarom om aanvullende afspraken en controles.
Onder de Cbw moet u rekening houden met de beveiligingsrisico’s van uw leveranciers en dienstverleners. De Wwke vraagt aandacht voor afhankelijkheden van externe partijen en voor de toegang tot kritieke infrastructuur. Welke maatregelen nodig zijn, hangt af van de werkzaamheden, de toegang en de mogelijke gevolgen van een incident.
Beoordeel vóór de werkzaamheden welke toegang een contractor nodig heeft en welke risico’s daarmee samenhangen. Werkt iemand onder begeleiding of zelfstandig? Brengt die eigen apparatuur mee? Is toegang tot uw IT- of OT-systemen nodig?
Een onderhoudstechnicus die met een eigen laptop verbinding maakt met een installatie brengt andere risico’s mee dan een schilder die uitsluitend in een openbare ontvangstruimte werkt. Stem uw controles en toegangsvoorwaarden daarop af.
Maak duidelijke afspraken met de externe dienstverlener over toegang, beveiliging en verantwoordelijkheden. Leg waar nodig vast welke instructies medewerkers moeten volgen, hoe zij incidenten melden en welke voorwaarden gelden voor apparatuur of toegang tot systemen.
Controleer ook of de afspraken worden nageleefd. Een contractuele bepaling alleen toont nog niet aan dat de risico’s daadwerkelijk worden beheerst.
Afhankelijk van het werk kunnen veiligheidsinstructies, specifieke kwalificaties of aanvullende controles nodig zijn. Bepaal vooraf welke voorwaarden gelden en hoe u controleert of een contractor daaraan voldoet.
Een VMS met contractorfunctionaliteit helpt u om instructies vooraf te delen, vast te leggen dat contractors die hebben gelezen en te signaleren wanneer certificaten of andere documenten verlopen.
Geef contractors alleen toegang tot de ruimtes en systemen die zij voor hun opdracht nodig hebben. Beperk die toegang tot de afgesproken werktijden en trek rechten in zodra ze niet meer nodig zijn. Een koppeling tussen contractorregistratie en fysieke toegangscontrole kan helpen om tijdelijke toegangspassen te verstrekken en rechten te laten vervallen.
Bij een audit moet u kunnen laten zien welke contractor namens welke organisatie werkzaamheden uitvoerde, wie daarvoor toestemming gaf en welke toegangsvoorwaarden golden.
Een VMS kan registraties, goedkeuringen en instructiebevestigingen centraal vastleggen. In combinatie met toegangslogs kunt u ook nagaan welke beveiligde zones daadwerkelijk betreden zijn. Zo ondersteunt het systeem niet alleen de ontvangst van contractors, maar ook de controle op gemaakte afspraken.
De Cyberbeveiligingswet en de Wwke vragen meer dan een goede firewall. Valt u onder de Cbw, dan moet u nu al aan de zorgplicht voldoen. Bent u aangewezen als kritieke entiteit, dan heeft u 10 maanden om ook uw fysieke beveiliging op orde te brengen. In beide gevallen telt mee wie uw gebouw binnenkomt.
Bezoekers en contractors zijn daarbij een vast aandachtspunt voor auditors. Met duidelijke procedures, beperkte toegang en een betrouwbare registratie toont u aan dat u weet wie er binnen is, waarom en met welke rechten. Een bezoekersregistratiesysteem maakt dat haalbaar zonder extra papierwerk aan de receptie.
Begin daarom met een eerlijke inventaris: welke ruimtes zijn kritiek, wie heeft er toegang toe en hoe legt u dat vandaag vast? Daar ligt de basis voor een aanpak die ook een audit doorstaat.
Dit artikel geeft een algemeen overzicht van de Cyberbeveiligingswet en de Wwke zoals die gelden op 12 november 2026, en is geen juridisch advies. Raadpleeg het NCSC, uw toezichthouder of een jurist voor uw eigen situatie.
Wilt u zien hoe Vizito bezoekers en contractors registreert, instructies laat bevestigen en alles aantoonbaar vastlegt voor een audit? Probeer Vizito 14 dagen gratis of boek een demo.
 Gehost in Europa
 ISO 27001 gecertificeerd
 GDPR/AVG-conform
 249+ beoordelingen
 Geen kredietkaart nodig
Onze chat kon niet laden
Een contentblokkeerder of privacy-extensie blokkeert client.crisp.chat, de dienst die onze chat verzorgt. Sta dat adres toe en probeer het opnieuw, of neem op een andere manier contact op.
Neem in plaats daarvan contact op