Oct 15, 2026
Chi è presente in sede in questo momento? La guida per HSE manager
In questo articolo vediamo chi è responsabile dei dati dei visitatori quando esternalizzate la reception o il facility management, cosa deve prevedere l’accordo sul trattamento dei dati con il fornitore FM e come tenere in ordine registro visitatori e liste di evacuazione quando cambiate fornitore.
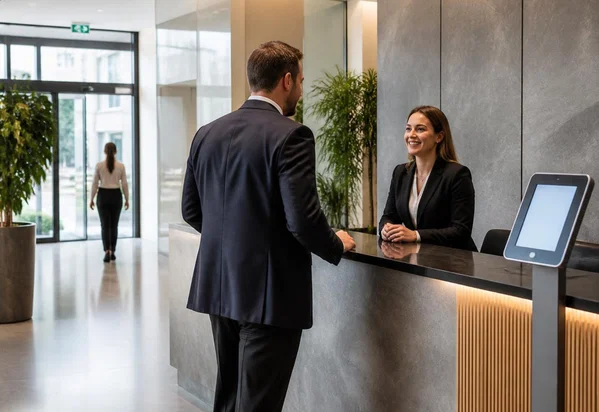
Molte aziende esternalizzano la reception, la vigilanza o l’intero facility management (FM). Spesso il personale esterno al banco accoglienza lavora poi nel vostro sistema di gestione dei visitatori (VMS). Ma esternalizzare la reception non vuol dire esternalizzare anche la responsabilità del registro visitatori.
Il GDPR distingue in modo netto tra titolare e responsabile del trattamento. Se affidate la reception a un fornitore esterno, la vostra organizzazione resta titolare del trattamento e il fornitore FM ne diventa responsabile. Per questo vi serve un accordo sul trattamento dei dati, che stabilisce chi ha accesso, quali misure di sicurezza si applicano e che fine fanno i dati quando il contratto termina.
Cosa deve contenere, allora, questo accordo? Cosa succede al registro visitatori quando vi separate dal fornitore FM? E come tenete aggiornate le liste di evacuazione se al banco c’è un addetto diverso ogni settimana? In questo articolo vediamo come ripartire le responsabilità e mantenere il controllo sui dati dei visitatori.
Con la reception in outsourcing, un fornitore esterno gestisce ogni giorno il vostro banco accoglienza. Spesso fa parte di un contratto di facility management più ampio, che comprende anche la vigilanza o altri servizi. Alla vostra reception lavora quindi personale esterno, e il fornitore FM si occupa di turni, sostituzioni per malattia e ferie e supervisione dei receptionist.
Tutto questo non sposta sul fornitore la responsabilità del registro visitatori. Se è la vostra organizzazione a decidere perché registrare i visitatori, quali dati raccogliere e per quanto tempo conservarli, la responsabilità giuridica resta vostra. Che siano receptionist esterni a registrare materialmente i visitatori non cambia nulla.
Qui il GDPR distingue tra titolare e responsabile del trattamento, e ogni ruolo ha i suoi obblighi. Nella prossima sezione vediamo cosa significa per voi e per il vostro fornitore FM.
Tutto si riduce a una domanda: chi decide perché e come vengono trattati i dati personali? L’articolo 4, punti 7 e 8, del GDPR definisce i due ruoli. In sintesi:
Se esternalizzate la reception, di norma siete voi il titolare del trattamento, mentre il fornitore FM che presidia il banco è il responsabile. Siete voi a decidere, ad esempio, quali dati dei visitatori servono, a cosa servono e quando vanno cancellati. I receptionist esterni applicano queste decisioni.
Da questa distinzione dipende cosa deve fare ciascuna parte e di cosa risponde. Ecco una panoramica:
| Titolare del trattamento | Responsabile del trattamento | |
|---|---|---|
| Ruolo | Decide le finalità e i mezzi essenziali del trattamento | Tratta i dati per conto del titolare |
| Decisioni | Decide quali dati servono, chi vi accede e per quanto tempo vengono conservati | Segue le istruzioni e fa scelte pratiche entro quei limiti |
| Obblighi | Si assicura che ci siano una base giuridica valida, trasparenza, minimizzazione dei dati e sicurezza adeguata | Garantisce sicurezza adeguata e riservatezza e aiuta a gestire le richieste degli interessati |
| Accordo sul trattamento dei dati | Sceglie solo responsabili che offrono garanzie sufficienti e mette per iscritto le clausole richieste | Rispetta l’accordo e i propri obblighi di legge |
| Violazioni dei dati | Valuta se va fatta la notifica all’autorità di controllo e alle persone coinvolte | Notifica qualsiasi violazione dei dati al titolare |
| Responsabilità civile | Può rispondere dei danni causati da un trattamento non conforme al GDPR | Può rispondere se non segue le istruzioni o viene meno ai propri obblighi di responsabile |
Di solito l’azienda che esternalizza la reception è il titolare del trattamento e il fornitore FM che gestisce il banco è il responsabile. I ruoli però dipendono da ciò che ciascuna parte fa e decide davvero, non da come li chiama il contratto. Per alcuni trattamenti, un fornitore FM può essere titolare a pieno titolo.
Alcuni esempi:
Quando una società esterna di reception tratta i dati dei vostri visitatori, gli accordi vanno messi per iscritto in un accordo sul trattamento dei dati, spesso chiamato DPA (Data Processing Agreement). L’accordo stabilisce come il fornitore deve gestire i dati e di cosa risponde ciascuna parte.
L’articolo 28, paragrafo 3, del GDPR elenca cosa deve prevedere l’accordo:
L’accordo indica:
Il responsabile può trattare i dati dei visitatori solo su istruzione documentata del titolare. Non può decidere di usarli per scopi propri.
Le istruzioni spiegano come il responsabile deve gestire i dati dei visitatori. Possono riguardare il sistema di gestione dei visitatori da usare, quali dati si possono registrare, i periodi di conservazione, chi ha accesso e se i dati possono essere trasferiti al di fuori dello Spazio economico europeo (SEE).
Se il responsabile ritiene che un’istruzione violi il GDPR o altre norme sulla privacy, deve informare subito il titolare.
Il responsabile deve garantire che chiunque sia autorizzato a trattare i dati dei visitatori sia vincolato alla riservatezza, con un impegno firmato o per obbligo di legge.
Questo vale anche per i receptionist temporanei e per i sostituti che accedono al registro visitatori.
L’accordo deve obbligare il responsabile ad adottare misure di sicurezza tecniche e organizzative adeguate. Nella registrazione dei visitatori si tratta, ad esempio, di account utente personali, diritti di accesso limitati e crittografia.
Comprende anche il ripristino dell’accesso ai dati dopo un incidente e test periodici della sicurezza.
L’accordo stabilisce se il responsabile può ricorrere a sub-responsabili del trattamento. Può farlo solo con l’autorizzazione scritta preventiva del titolare.
L’autorizzazione può essere specifica, per un sub-responsabile indicato per nome, oppure generale. Con un’autorizzazione generale, il responsabile deve informarvi in anticipo di ogni nuovo sub-responsabile, così potete opporvi.
I sub-responsabili devono essere vincolati per contratto agli stessi obblighi. Se un sub-responsabile non li rispetta, il responsabile originario ne risponde comunque nei vostri confronti.
I visitatori possono esercitare i loro diritti in materia di privacy, come il diritto di accesso, di rettifica o di cancellazione dei dati.
L’accordo deve stabilire come il responsabile vi aiuta a gestire queste richieste. Ad esempio inoltrandovele e cercando, correggendo o cancellando i dati quando glielo chiedete.
Il responsabile deve aiutarvi anche con la sicurezza del trattamento, con le violazioni dei dati e, se necessario, con la valutazione d’impatto sulla protezione dei dati (DPIA) e la consultazione preventiva dell’autorità di controllo.
Concordate anche come vengono segnalati gli incidenti. Il responsabile deve notificarvi una violazione dei dati senza ingiustificato ritardo da quando ne viene a conoscenza.
Al termine del servizio, il responsabile deve cancellare o restituire i dati dei visitatori, a scelta del titolare. Vanno cancellate anche le copie esistenti, salvo che la legge ne imponga la conservazione. Siate concreti: in che formato vengono consegnati i dati, entro quando e come conferma il fornitore di aver cancellato tutto il resto?
Il responsabile deve mettervi a disposizione tutte le informazioni necessarie per verificare che rispetti i suoi obblighi. Deve inoltre consentire e contribuire ad audit e ispezioni svolti da voi o da un revisore da voi incaricato.
Concordate come si richiede e si svolge un audit, senza limitare più del necessario il vostro diritto di controllo.
Il GDPR non dice in quale sistema debba trovarsi il registro visitatori. Nella pratica conviene tenerlo in un sistema di gestione dei visitatori (VMS), su un account gestito da voi. I receptionist esterni ricevono un proprio profilo utente, con i soli accessi che servono per il loro lavoro.
Così, come titolari del trattamento, mantenete il controllo su impostazioni, diritti di accesso e dati dei visitatori. Se cambiate fornitore FM, basta revocare l’accesso al personale uscente e configurarlo per il nuovo team, senza spostare il registro visitatori in un altro sistema.
Se invece il fornitore FM usa un proprio sistema o account, concordate per iscritto come mantenete l’accesso ai dati, come si possono esportare e come vengono restituiti o cancellati a fine contratto.
Un’ultima cosa: se usate un VMS in cloud, di norma vi serve anche un accordo sul trattamento dei dati con il fornitore del VMS. Il fornitore conserva i dati dei visitatori per vostro conto, quindi anche lui è responsabile del trattamento.
L’accordo sul trattamento dei dati deve chiarire cosa succede al registro visitatori a fine contratto. Come titolari del trattamento, siete voi a decidere se il responsabile deve restituirlo o cancellarlo. Vanno cancellate anche le copie esistenti, salvo che la legge ne imponga la conservazione.
I passaggi pratici dipendono da come registrate oggi i visitatori. L’infografica qui sotto mostra cosa dovete fare voi e il vostro fornitore in ciascuno scenario.
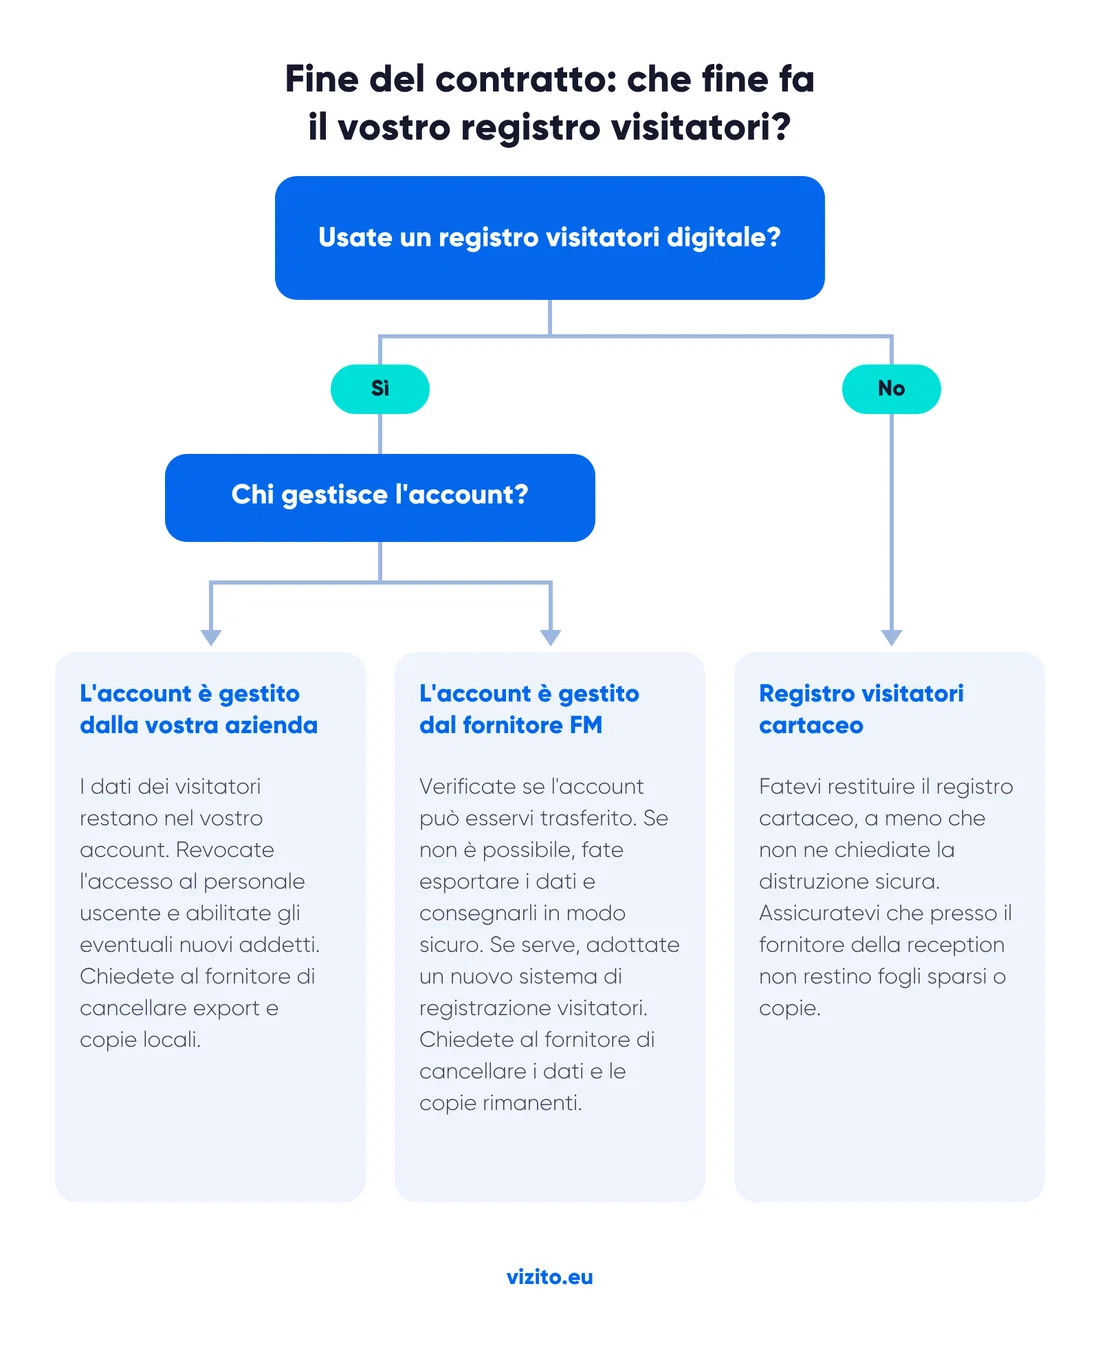
Qualunque sia il vostro caso, a fine contratto tenete presenti questi passaggi:
Se esternalizzate la reception, ogni tanto potreste trovare una faccia nuova al banco. Oppure il personale cambia ogni giorno o a ogni turno. In questi casi vi serve un metodo a prova di errore per produrre le liste di evacuazione. In caso di incendio la lista deve essere giusta, chiunque sia al banco quella settimana.
Il modo più affidabile per sapere in ogni momento chi è nell’edificio è passare al digitale. Un sistema digitale di gestione dei visitatori registra chi ha fatto check-in e check-out. Così avete sempre un elenco dei presenti aggiornato, chiunque sieda alla reception.
Se il personale di reception cambia spesso, chi è al banco quando scatta un’emergenza deve sapere come esportare l’elenco aggiornato e avere i diritti per farlo. Inseritelo nel piano di emergenza e assicuratevi che tutti ricevano la formazione e le istruzioni giuste.
Alcuni consigli pratici:
Un fornitore esterno può occuparsi del lavoro quotidiano alla vostra reception, ma non della responsabilità dei dati dei visitatori. La vostra organizzazione resta titolare del trattamento. Siete voi a decidere quali dati registrare, chi può vederli e per quanto tempo conservarli. Un buon accordo sul trattamento dei dati con il fornitore FM mette per iscritto queste regole, anche per quando il contratto finisce.
Un sistema digitale di gestione dei visitatori porta queste regole nella pratica di tutti i giorni. Se l’account lo gestisce la vostra organizzazione, controllate voi impostazioni e periodi di conservazione, date ai receptionist esterni un profilo personale con i soli diritti necessari e revocate subito l’accesso quando cambiate fornitore. Il registro visitatori resta nel vostro sistema e avete sempre un elenco aggiornato dei presenti, chiunque sia al banco.
Volete scoprire come Vizito vi aiuta a mantenere il controllo sul registro visitatori, anche con un fornitore esterno per la reception? Provate Vizito gratis per 14 giorni o prenotate una demo.
 Ospitato in Europa
 Certificazione ISO 27001
 GDPR conforme
 249+ recensioni
 Nessuna carta di credito richiesta
Non è stato possibile caricare la chat
Un blocco dei contenuti o un'estensione per la privacy sta bloccando client.crisp.chat, il servizio su cui funziona la nostra chat. Consenta quell'indirizzo e riprovi, oppure ci contatti in un altro modo.
Contattaci in altro modo