Oct 15, 2026
Qui est sur site en ce moment ? Le guide du responsable HSE
Dans cet article, nous expliquons qui est responsable des données des visiteurs quand vous externalisez votre accueil ou votre facility management, ce que doit prévoir le contrat de sous-traitance avec votre prestataire FM et comment garder un registre des visiteurs et des listes d’évacuation fiables, y compris quand vous changez de prestataire.
Beaucoup d’entreprises externalisent leur accueil, leur sécurité, voire tous leurs services généraux et leur facility management (FM). Le personnel d’accueil externe travaille alors souvent dans votre système de gestion des visiteurs (VMS). Mais externaliser l’accueil ne veut pas dire externaliser la responsabilité de votre registre des visiteurs.
Le RGPD distingue le responsable du traitement et le sous-traitant. Quand l’accueil est externalisé, votre organisation reste responsable du traitement et le prestataire FM devient sous-traitant. Il vous faut donc un contrat de sous-traitance. Il précise qui a accès aux données, quelles mesures de sécurité s’appliquent et ce que deviennent les données à la fin du contrat.
Que doit contenir ce contrat de sous-traitance ? Que devient votre registre des visiteurs quand vous quittez votre prestataire FM ? Et comment garder des listes d’évacuation exactes quand l’intérimaire à l’accueil change chaque semaine ? Dans cet article, nous vous expliquons comment répartir les responsabilités et garder la maîtrise des données de vos visiteurs.
Avec un accueil externalisé, un prestataire extérieur gère votre réception au quotidien, souvent dans le cadre d’un contrat de facility management plus large qui couvre aussi la sécurité ou d’autres services. Votre accueil est alors tenu par du personnel externe. Le prestataire FM s’occupe des plannings, des remplacements pendant les congés et les absences, et de l’encadrement des hôtes et hôtesses d’accueil.
La responsabilité de votre registre des visiteurs, elle, ne passe pas au prestataire. Si c’est votre organisation qui décide pourquoi les visiteurs sont enregistrés, quelles données sont collectées et combien de temps elles sont conservées, la responsabilité juridique reste chez vous. Que l’enregistrement soit fait par des réceptionnistes externes n’y change rien.
Le RGPD distingue ici le responsable du traitement et le sous-traitant. Chaque rôle a ses propres obligations. Dans la partie suivante, nous voyons ce que cela implique pour vous et pour votre prestataire FM.
Tout se joue sur une question : qui décide pourquoi et comment les données personnelles sont traitées ? L’article 4, points 7 et 8, du RGPD définit les deux rôles. En résumé :
Si vous externalisez votre accueil, vous êtes en général le responsable du traitement, et le prestataire FM qui tient la réception est le sous-traitant. C’est vous qui décidez, par exemple, quelles données des visiteurs sont nécessaires, à quoi elles servent et quand elles sont supprimées. Les réceptionnistes externes appliquent ces règles.
Cette répartition détermine les obligations de chacun et ce dont chacun répond. En résumé :
| Responsable du traitement | Sous-traitant | |
|---|---|---|
| Rôle | Détermine les finalités et les moyens essentiels du traitement | Traite les données pour le compte du responsable du traitement |
| Décisions | Décide quelles données sont nécessaires, qui y a accès et combien de temps elles sont conservées | Suit les instructions et fait, dans ce cadre, des choix pratiques d’exécution |
| Obligations | Garantit une base légale valable, la transparence, la minimisation des données et une sécurité appropriée | Assure une sécurité appropriée et la confidentialité, et aide à traiter les demandes des personnes concernées |
| Contrat de sous-traitance | Ne fait appel qu’à un sous-traitant qui offre des garanties suffisantes et fixe les clauses obligatoires | Respecte le contrat et ses propres obligations légales |
| Violations de données | Évalue s’il faut notifier l’autorité de contrôle et les personnes concernées | Signale toute violation de données au responsable du traitement |
| Responsabilité | Peut être tenu responsable d’un dommage causé par un traitement contraire au RGPD | Peut être tenu responsable s’il ne respecte pas les instructions ou ses obligations de sous-traitant |
Le plus souvent, l’entreprise qui externalise son accueil est responsable du traitement et le prestataire FM qui tient l’accueil est sous-traitant. Mais les rôles dépendent de ce que chaque partie fait et décide réellement, et non de la façon dont le contrat les désigne. Pour certains traitements, un prestataire FM peut être responsable du traitement à part entière.
Quelques exemples :
Quand une société d’accueil externe traite les données de vos visiteurs, vous devez fixer les règles par écrit dans un contrat de sous-traitance. Ce contrat définit comment le prestataire doit traiter les données et ce dont chaque partie est responsable.
L’article 28, paragraphe 3, du RGPD liste ce que le contrat doit prévoir :
Le contrat décrit :
Le sous-traitant ne peut traiter les données des visiteurs que sur instruction documentée du responsable du traitement. Il ne peut pas décider de les utiliser à ses propres fins.
Les instructions précisent comment le sous-traitant doit traiter les données des visiteurs : le système de gestion des visiteurs à utiliser, les données qui peuvent être enregistrées, les durées de conservation, les personnes qui ont accès aux données et la possibilité ou non de les transférer hors de l’Espace économique européen (EEE).
Si le sous-traitant estime qu’une instruction enfreint le RGPD ou une autre règle de protection des données, il doit en informer immédiatement le responsable du traitement.
Le sous-traitant doit veiller à ce que toute personne autorisée à traiter les données des visiteurs soit tenue au secret, par un engagement de confidentialité ou par une obligation légale.
Cela vaut aussi pour les réceptionnistes intérimaires et les remplaçants qui ont accès au registre des visiteurs.
Le contrat doit obliger le sous-traitant à prendre des mesures de sécurité techniques et organisationnelles appropriées. Pour l’enregistrement des visiteurs, cela peut être des comptes utilisateurs personnels, des droits d’accès limités et le chiffrement.
Le sous-traitant doit aussi pouvoir rétablir l’accès aux données après un incident et tester régulièrement la sécurité.
Le contrat indique si le sous-traitant peut faire appel à des sous-traitants ultérieurs. Il ne peut le faire qu’avec l’autorisation écrite préalable du responsable du traitement.
Cette autorisation peut être spécifique, pour un sous-traitant ultérieur nommé, ou générale. Dans ce cas, le sous-traitant doit vous informer à l’avance de tout nouveau sous-traitant ultérieur, pour que vous puissiez vous y opposer.
Les sous-traitants ultérieurs doivent être soumis par contrat aux mêmes obligations. Si l’un d’eux ne les respecte pas, le sous-traitant initial reste responsable envers vous.
Les visiteurs peuvent exercer leurs droits sur leurs données, comme le droit d’accès, de rectification ou d’effacement.
Le contrat doit préciser comment le sous-traitant vous aide à traiter ces demandes : par exemple en vous transmettant les demandes reçues, ou en retrouvant, corrigeant ou supprimant des données à votre demande.
Le sous-traitant doit aussi vous aider à assurer la sécurité du traitement, à gérer les violations de données et, si nécessaire, à réaliser une analyse d’impact relative à la protection des données (AIPD) et à consulter au préalable l’autorité de contrôle.
Convenez aussi de la manière dont les incidents sont signalés. Le sous-traitant doit vous notifier toute violation de données dans les meilleurs délais après en avoir pris connaissance.
À la fin de la prestation, le sous-traitant doit supprimer ou restituer les données des visiteurs, au choix du responsable du traitement. Les copies existantes doivent elles aussi être supprimées, sauf obligation légale de conservation. Soyez concret : dans quel format les données sont-elles remises, dans quel délai, et comment le prestataire confirme-t-il que tout le reste a bien été supprimé ?
Le sous-traitant doit vous fournir toutes les informations nécessaires pour vérifier qu’il respecte ses obligations. Il doit aussi permettre et faciliter les audits et inspections menés par vous ou par un auditeur que vous mandatez.
Précisez comment un audit est demandé et réalisé, sans limiter plus que nécessaire votre droit de contrôle.
Le RGPD ne dit pas dans quel système le registre des visiteurs doit être tenu. En pratique, le mieux est de le tenir dans un système de gestion des visiteurs (VMS), sur un compte que vous gérez vous-même. Les réceptionnistes externes y ont chacun leur profil utilisateur, avec uniquement les droits dont ils ont besoin pour leur travail.
En tant que responsable du traitement, vous gardez ainsi la maîtrise des paramètres, des droits d’accès et des données des visiteurs. Si vous changez de prestataire FM, il vous suffit de retirer les accès de l’équipe sortante et de créer ceux de la nouvelle, sans migrer votre registre des visiteurs vers un autre système.
Si le prestataire FM travaille dans son propre système ou sur son propre compte, convenez par écrit de la façon dont vous gardez l’accès aux données, dont elles peuvent être exportées et dont elles sont restituées ou supprimées en fin de contrat.
À noter : si vous utilisez un VMS dans le cloud, il vous faut en général aussi un contrat de sous-traitance avec l’éditeur du VMS. Comme il stocke les données des visiteurs pour votre compte, il est lui aussi sous-traitant.
Le contrat de sous-traitance doit prévoir clairement ce que devient le registre des visiteurs en fin de contrat. En tant que responsable du traitement, c’est vous qui décidez si le sous-traitant le restitue ou le supprime. Les copies existantes doivent elles aussi être supprimées, sauf obligation légale de conservation.
Les étapes concrètes dépendent de la façon dont vous enregistrez vos visiteurs aujourd’hui. L’infographie ci-dessous montre, pour chaque scénario, ce que vous et votre prestataire devez faire.
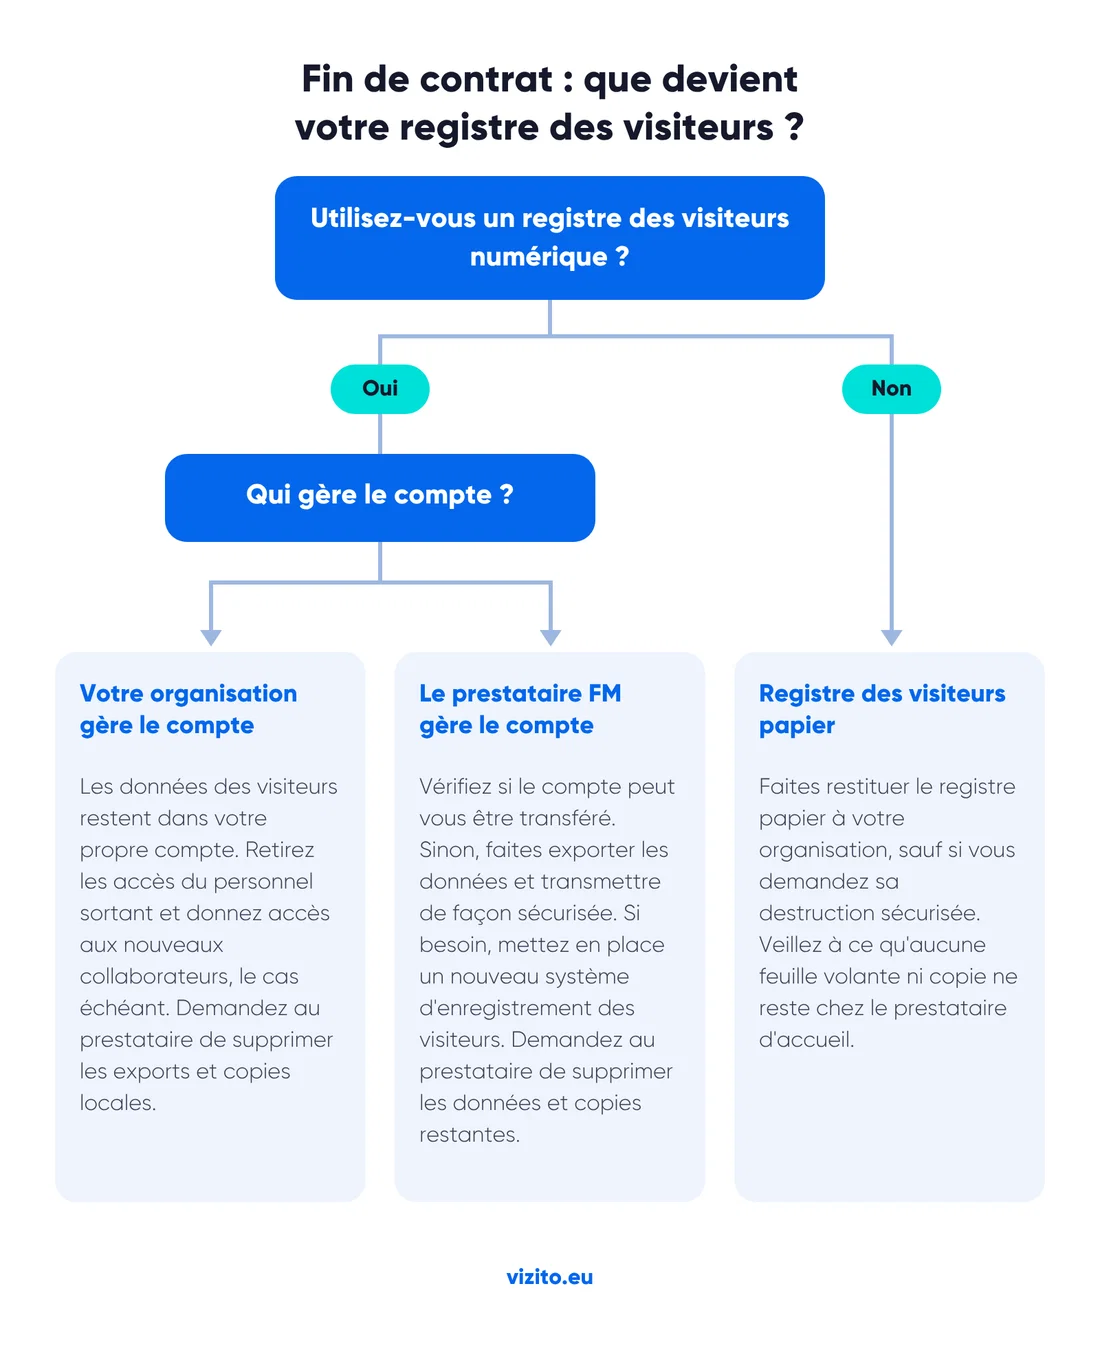
Quelle que soit votre situation, voici les étapes à ne pas oublier en fin de contrat :
Quand vous externalisez votre accueil, vous verrez sans doute de temps en temps un nouveau visage à la réception. L’équipe peut même changer chaque jour ou à chaque prise de poste. Il vous faut alors une méthode infaillible pour vos listes d’évacuation. En cas d’incendie, la liste doit être exacte, quelle que soit la personne à l’accueil cette semaine-là.
Pour savoir à tout moment qui se trouve dans le bâtiment, le plus fiable est de passer au numérique. Un système numérique de gestion des visiteurs enregistre les arrivées et les départs. Vous avez ainsi toujours une liste de présence à jour, quelle que soit la personne à l’accueil.
Avec un personnel d’accueil qui tourne, la personne présente à la réception au moment d’une urgence doit savoir exporter la liste à jour et avoir les droits pour le faire. Intégrez ce point à votre plan d’urgence et prévoyez la formation et les consignes nécessaires.
Quelques conseils pratiques :
Un prestataire extérieur peut prendre en charge le travail quotidien de votre accueil, mais pas la responsabilité des données de vos visiteurs. Votre organisation reste responsable du traitement. C’est vous qui décidez quelles données sont enregistrées, qui peut les consulter et combien de temps elles sont conservées. Un contrat de sous-traitance solide avec votre prestataire FM fixe ces règles par écrit, y compris pour la fin du contrat.
Un système numérique de gestion des visiteurs fait de ces règles une pratique quotidienne. Si votre organisation gère elle-même le compte, vous fixez les paramètres et les durées de conservation, vous donnez aux réceptionnistes externes un profil personnel limité aux droits dont ils ont besoin et vous coupez leurs accès dès que vous changez de prestataire. Votre registre des visiteurs reste dans votre propre système, et vous avez toujours une liste de présence à jour, quelle que soit la personne à l’accueil.
Vous voulez voir comment Vizito vous aide à garder la maîtrise de votre registre des visiteurs, même avec un prestataire d’accueil externe ? Essayez Vizito gratuitement pendant 14 jours ou réservez une démo.
Restez informé
Des articles pratiques sur la gestion des visiteurs, la sécurité au travail et la conformité, dans votre boîte mail dès leur publication.
Merci !
Veuillez vérifier votre boîte de réception et votre dossier spam. Nous vous avons envoyé un lien pour vérifier votre adresse e-mail.
 Hébergé en Europe
 Certifié ISO 27001
 RGPD conforme
 249+ avis
 Pas de carte de crédit nécessaire
Notre chat n'a pas pu se charger
Un bloqueur de contenu ou une extension de confidentialité bloque client.crisp.chat, le service qui fait fonctionner notre chat. Autorisez cette adresse et réessayez, ou contactez-nous autrement.
Nous contacter autrement