Oct 15, 2026
¿Quién está ahora mismo en sus instalaciones? Guía para responsables HSE y PRL
En este artículo explicamos quién es responsable de los datos de los visitantes cuando externaliza la recepción o el facility management, qué debe incluir el contrato de encargado del tratamiento con su proveedor de FM y cómo mantener al día el registro de visitantes y las listas de evacuación, también cuando cambia de proveedor.
Muchas empresas externalizan la recepción, la seguridad o todo el facility management (FM). El personal externo que atiende el mostrador suele trabajar entonces con su sistema de gestión de visitantes (VMS). Pero externalizar la recepción no significa externalizar también la responsabilidad sobre su registro de visitantes.
El RGPD distingue entre el responsable y el encargado del tratamiento. Si externaliza la recepción, su organización sigue siendo la responsable del tratamiento y el proveedor de FM pasa a ser el encargado. Por eso necesita un contrato de encargado del tratamiento, que fija quién tiene acceso, qué medidas de seguridad se aplican y qué pasa con los datos cuando termina la relación.
¿Qué debe incluir ese contrato? ¿Qué pasa con el registro de visitantes cuando deja de trabajar con su proveedor de FM? ¿Y cómo mantiene al día las listas de evacuación si cada semana hay otra persona en recepción? En este artículo le explicamos cómo repartir las responsabilidades y mantener el control sobre los datos de sus visitantes.
Con una recepción externalizada, un proveedor externo se ocupa del día a día de su mostrador, a veces dentro de un contrato de facility management más amplio que incluye también la seguridad u otros servicios. En su recepción trabaja entonces personal externo, y el proveedor de FM se encarga de los turnos, de cubrir bajas y vacaciones y de supervisar a los recepcionistas.
Nada de esto traslada al proveedor la responsabilidad sobre su registro de visitantes. Si es su organización la que decide por qué se registra a los visitantes, qué datos se piden y cuánto tiempo se guardan, la responsabilidad jurídica final sigue siendo suya. Que el registro lo hagan recepcionistas externos no cambia eso por sí solo.
El RGPD distingue aquí entre el responsable y el encargado del tratamiento, y cada papel tiene sus propias obligaciones. En el siguiente apartado vemos qué significa esto para usted y para su proveedor de FM.
La diferencia se reduce a una pregunta: ¿quién decide por qué y cómo se tratan los datos personales? El artículo 4, puntos 7 y 8, del RGPD define los dos papeles. En resumen:
Cuando externaliza la recepción, lo normal es que usted sea el responsable del tratamiento y que el proveedor de FM que atiende el mostrador sea el encargado. Usted decide, por ejemplo, qué datos de los visitantes hacen falta, para qué se usan y cuándo se suprimen. Los recepcionistas externos aplican esas decisiones en el día a día.
Este reparto determina qué tiene que hacer cada parte y de qué responde. Este es el resumen:
| Responsable del tratamiento | Encargado del tratamiento | |
|---|---|---|
| Papel | Decide los fines y los medios esenciales del tratamiento | Trata los datos por cuenta del responsable |
| Decisiones | Decide qué datos hacen falta, quién tiene acceso y cuánto tiempo se conservan | Sigue las instrucciones y toma decisiones prácticas dentro de esos límites |
| Obligaciones | Garantiza una base jurídica válida, la transparencia, la minimización de datos y una seguridad adecuada | Garantiza una seguridad adecuada y la confidencialidad, y ayuda a atender las solicitudes de los interesados |
| Contrato de encargado | Solo recurre a encargados que ofrezcan garantías suficientes y deja por escrito las cláusulas obligatorias | Cumple el contrato y sus propias obligaciones legales |
| Brechas de datos | Valora si debe notificarlas a la autoridad de control y a las personas afectadas | Comunica cualquier brecha de datos al responsable |
| Responsabilidad | Puede responder de los daños causados por un tratamiento que infrinja el RGPD | Puede responder si no sigue las instrucciones o incumple sus obligaciones como encargado |
Lo habitual es que la empresa que externaliza la recepción sea la responsable del tratamiento y que el proveedor de FM que atiende el mostrador sea el encargado. Pero los papeles dependen de lo que cada parte hace y decide en realidad, no de cómo los denomine el contrato. Para algunos tratamientos, un proveedor de FM puede ser responsable del tratamiento.
Algunos ejemplos:
Si una empresa externa de recepción trata los datos de sus visitantes, los acuerdos deben quedar por escrito en un contrato de encargado del tratamiento (a menudo llamado DPA, por Data Processing Agreement). Este contrato fija cómo debe tratar el proveedor los datos y qué obligaciones tiene cada parte.
El artículo 28.3 del RGPD enumera lo que debe regular el contrato:
El contrato describe:
El encargado solo puede tratar los datos de los visitantes siguiendo las instrucciones documentadas del responsable. No puede decidir por su cuenta usarlos para sus propios fines.
Las instrucciones explican cómo debe tratar el encargado los datos de los visitantes: por ejemplo, qué sistema de gestión de visitantes debe usar, qué datos se pueden registrar, qué plazos de conservación se aplican, quién tiene acceso y si los datos pueden transferirse fuera del Espacio Económico Europeo (EEE).
Si el encargado considera que una instrucción infringe el RGPD u otra norma de protección de datos, debe avisar de inmediato al responsable.
El encargado debe garantizar que todas las personas autorizadas a tratar los datos de los visitantes estén sujetas a un deber de confidencialidad, ya sea por un acuerdo de confidencialidad o por una obligación legal.
Esto incluye a los recepcionistas temporales y a los sustitutos que tienen acceso al registro de visitantes.
El contrato debe exigir al encargado que adopte medidas técnicas y organizativas de seguridad adecuadas. En el registro de visitantes, eso puede significar cuentas de usuario personales, permisos de acceso restringidos y cifrado.
También incluye poder restablecer el acceso a los datos tras un incidente y comprobar la seguridad de forma periódica.
El contrato indica si el encargado puede recurrir a subencargados. Solo puede hacerlo con la autorización previa por escrito del responsable.
Esa autorización puede ser específica, para un subencargado concreto, o general. Si es general, el encargado debe comunicarle con antelación cualquier nuevo subencargado, para que usted pueda oponerse si lo considera necesario.
Por contrato, los subencargados deben asumir las mismas obligaciones. Si un subencargado no las cumple, el encargado original sigue respondiendo ante usted.
Los visitantes pueden ejercer sus derechos de protección de datos, como el derecho de acceso, rectificación o supresión.
El contrato debe fijar cómo le ayuda el encargado a atender estas solicitudes: por ejemplo, reenviándole las solicitudes y buscando, rectificando o suprimiendo datos cuando usted se lo indique.
El encargado también debe ayudarle con la seguridad del tratamiento, con la gestión de las brechas de datos y, cuando sea necesario, con la evaluación de impacto relativa a la protección de datos (EIPD) y la consulta previa a la autoridad de control.
Acuerde también cómo se notifican los incidentes. El encargado debe notificarle una brecha de datos sin dilación indebida en cuanto tenga conocimiento de ella.
Al terminar el servicio, el encargado debe suprimir o devolver los datos de los visitantes, según elija el responsable. También deben suprimirse las copias existentes, salvo que la ley obligue a conservarlas. Concrételo: ¿en qué formato se entregan los datos, en qué plazo y cómo confirma el proveedor que ha suprimido todo lo demás?
El encargado debe poner a su disposición toda la información necesaria para demostrar que cumple sus obligaciones. También debe permitir y facilitar auditorías e inspecciones realizadas por usted o por un auditor que usted designe.
Acuerde cómo se solicita y se realiza una auditoría, sin limitar más de lo necesario su derecho a auditar.
El RGPD no dice en qué sistema debe estar el registro de visitantes. En la práctica, lo mejor es llevarlo en un sistema de gestión de visitantes (VMS) con una cuenta que gestione usted mismo. Los recepcionistas externos reciben su propio perfil de usuario, con solo los permisos que necesitan para su trabajo.
Así, como responsable del tratamiento, mantiene el control sobre la configuración, los permisos y los datos de los visitantes. Si cambia de proveedor de FM, basta con retirar el acceso al personal saliente y dárselo al nuevo equipo, sin tener que migrar el registro de visitantes a otro sistema.
Si el proveedor de FM trabaja con su propio sistema o cuenta, deje por escrito cómo conserva usted el acceso a los datos, cómo se pueden exportar y cómo se devuelven o suprimen al terminar el contrato.
Un apunte más: si usa un VMS en la nube, normalmente también necesitará un contrato de encargado del tratamiento con el proveedor del VMS. Ese proveedor almacena datos de visitantes por cuenta de su organización, así que también es encargado del tratamiento.
El contrato de encargado del tratamiento debe dejar claro qué pasa con el registro de visitantes cuando termina la relación. Como responsable del tratamiento, usted decide si el encargado lo devuelve o lo suprime. También deben suprimirse las copias existentes, salvo que la ley obligue a conservarlas.
Los pasos concretos dependen de cómo registra hoy a sus visitantes. La infografía muestra qué deben hacer usted y su proveedor en cada caso.
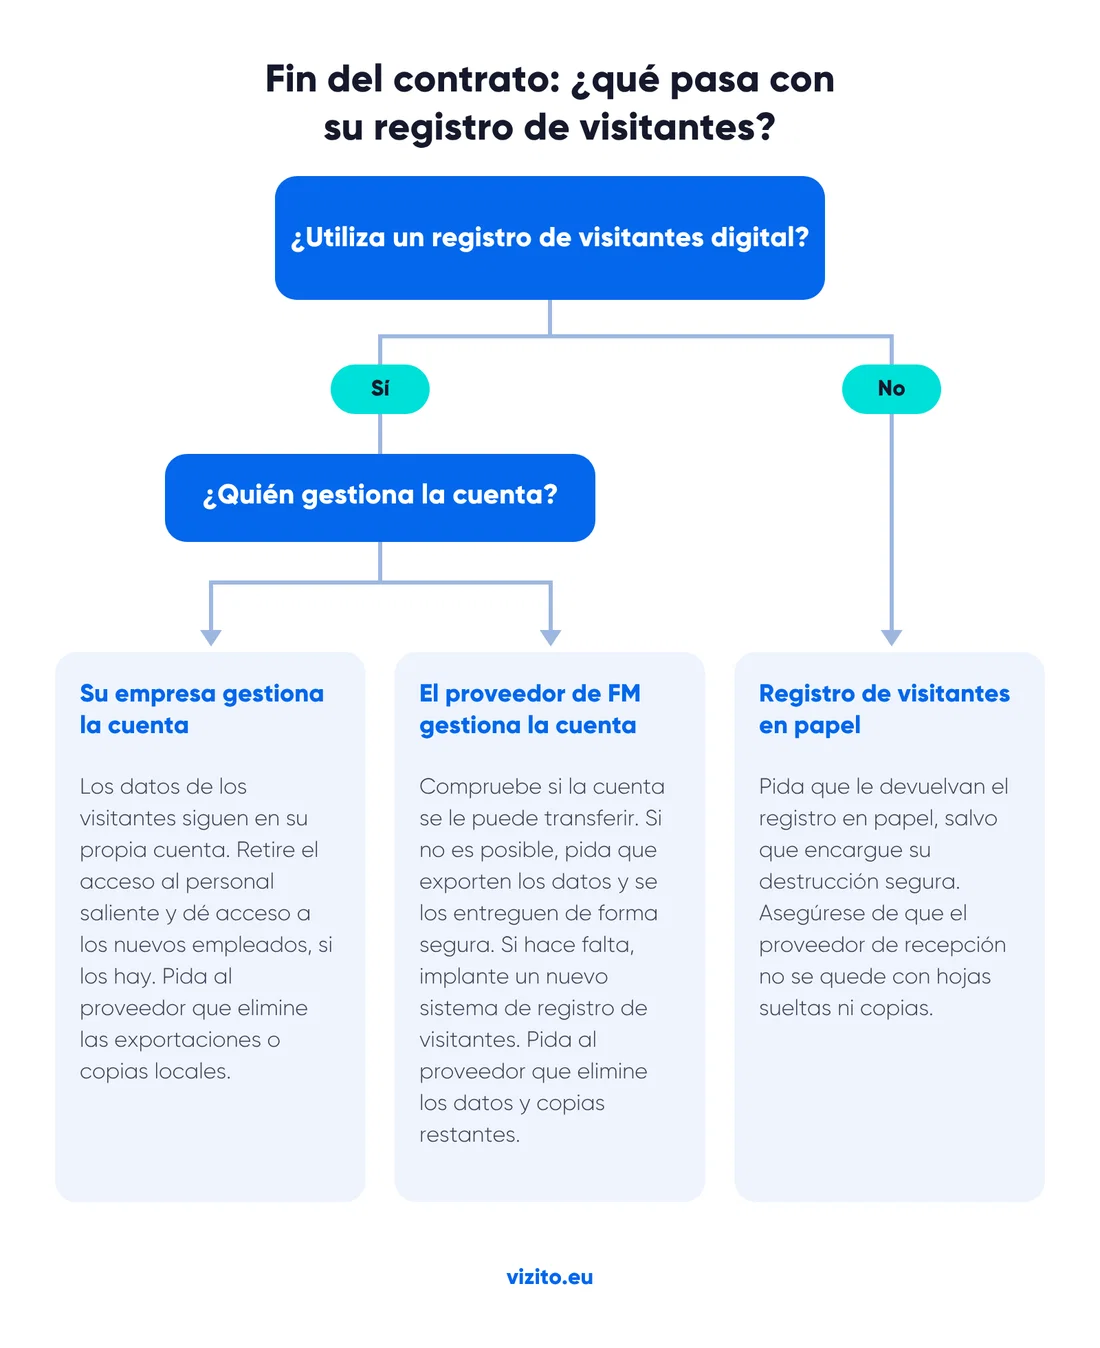
Sea cual sea su situación, tenga en cuenta estos pasos cuando termine la relación:
Si externaliza la recepción, es posible que de vez en cuando vea una cara nueva en el mostrador. O que el personal cambie cada día o en cada turno. Por eso necesita un sistema infalible para sacar las listas de evacuación. Si hay un incendio, la lista tiene que ser correcta, esté quien esté esa semana en recepción.
La forma más fiable de saber en todo momento quién está en el edificio es digitalizar el registro. Un sistema digital de gestión de visitantes guarda quién ha hecho el check-in y el check-out. Así tiene siempre una lista de presencia actualizada, independientemente de quién esté en el mostrador.
Si el personal de recepción cambia a menudo, quien esté en el mostrador cuando surja una emergencia debe saber exportar la lista actualizada y tener permisos para hacerlo. Inclúyalo en su plan de emergencia y asegúrese de que todos reciben la formación y las instrucciones necesarias.
Algunos consejos prácticos:
Un proveedor externo puede encargarse del trabajo diario de su recepción, pero no asumir la responsabilidad sobre los datos de sus visitantes. Su organización sigue siendo la responsable del tratamiento: usted decide qué datos se registran, quién puede verlos y cuánto tiempo se conservan. Un buen contrato de encargado del tratamiento con su proveedor de FM deja esos acuerdos por escrito, también para cuando termine la relación.
Un sistema digital de gestión de visitantes lleva esos acuerdos a la práctica diaria. Si su organización gestiona la cuenta, usted controla la configuración y los plazos de conservación, da a los recepcionistas externos un perfil propio con solo los permisos que necesitan y les retira el acceso en cuanto cambia de proveedor. El registro de visitantes se queda en su propio sistema y siempre tiene una lista de presencia actualizada, esté quien esté en el mostrador.
¿Quiere ver cómo Vizito le ayuda a mantener el control sobre su registro de visitantes, también con un proveedor externo de recepción? Pruebe Vizito gratis durante 14 días o reserve una demo.
Manténgase informado
Artículos prácticos sobre gestión de visitantes, seguridad en el trabajo y cumplimiento normativo, en su bandeja de entrada en cuanto se publican.
¡Gracias!
Por favor, comprueba tu bandeja de entrada y tu carpeta de spam. Te hemos enviado un enlace para verificar tu correo electrónico.
 Alojado en Europa
 Certificación ISO 27001
 Cumple el GDPR
 249+ reseñas
 No se requiere tarjeta de crédito
Nuestro chat no se ha podido cargar
Un bloqueador de contenido o una extensión de privacidad está bloqueando client.crisp.chat, el servicio que hace funcionar nuestro chat. Permita esa dirección e inténtelo de nuevo, o contacte con nosotros de otra forma.
Contacte con nosotros