Oct 15, 2026
Wer ist gerade vor Ort? Ein Leitfaden für HSE-Manager
In diesem Artikel zeigen wir, wer für die Besucherdaten verantwortlich ist, wenn Sie den Empfang oder das Facility Management auslagern, was in den Auftragsverarbeitungsvertrag mit Ihrem FM-Dienstleister gehört und wie Sie Besucherregister und Evakuierungslisten im Griff behalten, wenn der Dienstleister wechselt.
Viele Unternehmen lagern ihren Empfang, ihren Sicherheitsdienst oder gleich das gesamte Facility Management (FM) aus. Die externen Empfangskräfte arbeiten dann oft in Ihrem Besuchermanagementsystem (VMS). Doch wer den Empfang auslagert, lagert nicht automatisch auch die Verantwortung für sein Besucherregister aus.
Die DSGVO unterscheidet klar zwischen dem Verantwortlichen und dem Auftragsverarbeiter. Lagern Sie Ihren Empfang aus, bleibt Ihre Organisation Verantwortlicher, und der FM-Dienstleister wird zum Auftragsverarbeiter. Deshalb brauchen Sie einen Auftragsverarbeitungsvertrag (AVV). Er regelt, wer Zugriff hat, welche Sicherheitsmaßnahmen gelten und was mit den Daten passiert, wenn die Zusammenarbeit endet.
Was also gehört in diesen Vertrag? Was passiert mit Ihrem Besucherregister, wenn Sie sich von Ihrem FM-Dienstleister trennen? Und wie halten Sie Evakuierungslisten aktuell, wenn jede Woche jemand anderes am Empfang sitzt? In diesem Artikel zeigen wir, wie Sie die Verantwortlichkeiten aufteilen und die Kontrolle über Ihre Besucherdaten behalten.
Bei einem ausgelagerten Empfang übernimmt ein externer Dienstleister den täglichen Betrieb Ihres Empfangs. Oft ist das Teil eines größeren FM-Vertrags, der auch den Sicherheitsdienst oder andere Leistungen umfasst. Am Empfang sitzen dann externe Mitarbeitende, und der FM-Dienstleister kümmert sich um Dienstpläne, Urlaubs- und Krankheitsvertretung und die Betreuung der Empfangskräfte.
An der Verantwortung für Ihr Besucherregister ändert das nichts. Wenn Ihre Organisation entscheidet, warum Besucher registriert werden, welche Daten Sie dafür erheben und wie lange Sie sie speichern, bleibt die rechtliche Verantwortung bei Ihnen. Dass externe Empfangskräfte die Besucher tatsächlich anmelden, ändert daran nichts.
Die DSGVO unterscheidet hier zwischen dem Verantwortlichen und dem Auftragsverarbeiter. Jede Rolle bringt eigene Pflichten mit sich. Im nächsten Abschnitt zeigen wir, was das für Sie und Ihren FM-Dienstleister bedeutet.
Der Unterschied läuft auf eine Frage hinaus: Wer entscheidet, warum und wie personenbezogene Daten verarbeitet werden? Artikel 4 Nr. 7 und 8 DSGVO definieren beide Rollen. Kurz gesagt:
Wenn Sie Ihren Empfang auslagern, sind Sie in der Regel der Verantwortliche, und der FM-Dienstleister, der den Empfang besetzt, ist der Auftragsverarbeiter. Sie entscheiden zum Beispiel, welche Besucherdaten nötig sind, wofür sie genutzt und wann sie gelöscht werden. Die externen Empfangskräfte setzen diese Vorgaben um.
Diese Aufteilung bestimmt, welche Pflichten jede Partei hat und wofür sie haftet. Ein Überblick:
| Verantwortlicher | Auftragsverarbeiter | |
|---|---|---|
| Rolle | Legt Zweck und wesentliche Mittel der Verarbeitung fest | Verarbeitet Daten im Auftrag des Verantwortlichen |
| Entscheidungen | Entscheidet, welche Daten nötig sind, wer Zugriff hat und wie lange Daten gespeichert werden | Befolgt die Weisungen und trifft innerhalb dieser Grenzen praktische Entscheidungen |
| Pflichten | Sorgt für eine gültige Rechtsgrundlage, Transparenz, Datenminimierung und angemessene Sicherheit | Sorgt für angemessene Sicherheit und Vertraulichkeit und unterstützt bei Anfragen betroffener Personen |
| Auftragsverarbeitungsvertrag | Setzt nur Auftragsverarbeiter mit hinreichenden Garantien ein und hält die nötigen Regelungen schriftlich fest | Hält sich an den Vertrag und erfüllt die eigenen gesetzlichen Pflichten |
| Datenpannen | Entscheidet, ob die Aufsichtsbehörde und die betroffenen Personen informiert werden müssen | Meldet jede Datenpanne an den Verantwortlichen |
| Haftung | Kann für Schäden haften, die durch eine DSGVO-widrige Verarbeitung entstehen | Kann haften, wenn er Weisungen missachtet oder seine Pflichten als Auftragsverarbeiter verletzt |
Meist ist das Unternehmen, das seinen Empfang auslagert, der Verantwortliche und der FM-Dienstleister, der den Empfang betreibt, der Auftragsverarbeiter. Die Rollen richten sich aber danach, was jede Partei tatsächlich tut und entscheidet, nicht danach, wie der Vertrag sie nennt. Für bestimmte Verarbeitungen kann ein FM-Dienstleister durchaus selbst Verantwortlicher sein.
Zwei Beispiele:
Wenn ein externer Empfangsdienstleister Ihre Besucherdaten verarbeitet, müssen Sie die Regelungen dazu in einem Auftragsverarbeitungsvertrag (AVV) festhalten. Er legt fest, wie der Dienstleister mit den Daten umgehen muss und welche Pflichten jede Partei hat.
Artikel 28 Abs. 3 DSGVO zählt auf, was der Vertrag mindestens enthalten muss:
Der Vertrag beschreibt:
Der Auftragsverarbeiter darf die Besucherdaten nur auf dokumentierte Weisung des Verantwortlichen verarbeiten. Für eigene Zwecke darf er sie nicht nutzen.
Die Weisungen legen fest, wie der Auftragsverarbeiter mit den Besucherdaten umgehen muss. Dazu gehört etwa, welches Besuchermanagementsystem er verwendet, welche Daten erfasst werden dürfen, welche Aufbewahrungsfristen gelten, wer Zugriff hat und ob Daten außerhalb des Europäischen Wirtschaftsraums (EWR) übermittelt werden dürfen.
Hält der Auftragsverarbeiter eine Weisung für einen Verstoß gegen die DSGVO oder andere Datenschutzvorschriften, muss er den Verantwortlichen sofort darauf hinweisen.
Der Auftragsverarbeiter muss sicherstellen, dass alle Personen, die Zugriff auf die Besucherdaten haben, zur Vertraulichkeit verpflichtet sind, entweder durch eine Vertraulichkeitsvereinbarung oder durch eine gesetzliche Verschwiegenheitspflicht.
Das gilt auch für Aushilfen und Vertretungen am Empfang, die auf das Besucherregister zugreifen.
Der Vertrag muss den Auftragsverarbeiter verpflichten, geeignete technische und organisatorische Maßnahmen (TOM) zu treffen. Bei der Besucherregistrierung sind das zum Beispiel persönliche Benutzerkonten, eingeschränkte Zugriffsrechte und Verschlüsselung.
Dazu gehört auch, den Zugriff auf die Daten nach einem Zwischenfall wiederherzustellen und die Sicherheit regelmäßig zu testen.
Der Vertrag regelt, ob der Auftragsverarbeiter Unterauftragsverarbeiter einsetzen darf. Das ist nur mit vorheriger schriftlicher Genehmigung des Verantwortlichen erlaubt.
Die Genehmigung kann für einen bestimmten Unterauftragsverarbeiter oder allgemein erteilt werden. Bei einer allgemeinen Genehmigung muss der Auftragsverarbeiter Sie vorab über jeden neuen Unterauftragsverarbeiter informieren, damit Sie Einspruch erheben können.
Unterauftragsverarbeiter müssen vertraglich an dieselben Pflichten gebunden werden. Erfüllt ein Unterauftragsverarbeiter sie nicht, haftet Ihnen gegenüber weiterhin der ursprüngliche Auftragsverarbeiter.
Besucher können ihre Datenschutzrechte geltend machen, zum Beispiel das Recht auf Auskunft, Berichtigung oder Löschung ihrer Daten.
Der Vertrag muss festlegen, wie der Auftragsverarbeiter Sie bei solchen Anfragen unterstützt. Etwa indem er Anfragen an Sie weiterleitet und auf Ihre Weisung Daten heraussucht, berichtigt oder löscht.
Der Auftragsverarbeiter muss Sie außerdem bei der Sicherheit der Verarbeitung, beim Umgang mit Datenpannen und, falls nötig, bei einer Datenschutz-Folgenabschätzung (DSFA) und der vorherigen Konsultation der Aufsichtsbehörde unterstützen.
Vereinbaren Sie auch, wie Zwischenfälle gemeldet werden. Der Auftragsverarbeiter muss Ihnen eine Datenpanne unverzüglich melden, sobald er davon erfährt.
Endet die Dienstleistung, muss der Auftragsverarbeiter die Besucherdaten nach Wahl des Verantwortlichen löschen oder zurückgeben. Auch vorhandene Kopien sind zu löschen, sofern das Gesetz keine Aufbewahrung vorschreibt. Regeln Sie das konkret: In welchem Format werden die Daten übergeben, bis wann, und wie bestätigt der Dienstleister, dass alle übrigen Daten gelöscht sind?
Der Auftragsverarbeiter muss Ihnen alle Informationen zur Verfügung stellen, die Sie brauchen, um zu prüfen, ob er seine Pflichten erfüllt. Außerdem muss er Audits und Inspektionen durch Sie oder einen von Ihnen beauftragten Prüfer ermöglichen und daran mitwirken.
Vereinbaren Sie, wie ein Audit beantragt und durchgeführt wird, ohne Ihr Kontrollrecht mehr als nötig einzuschränken.
Die DSGVO schreibt nicht vor, in wessen System das Besucherregister liegen muss. In der Praxis führen Sie es am besten in einem Besuchermanagementsystem (VMS) mit einem Konto, das Sie selbst verwalten. Die externen Empfangskräfte erhalten darin eigene Benutzerprofile mit genau den Rechten, die sie für ihre Arbeit brauchen.
So behalten Sie als Verantwortlicher die Kontrolle über Einstellungen, Zugriffsrechte und Besucherdaten. Wechseln Sie den FM-Dienstleister, entziehen Sie einfach den bisherigen Mitarbeitenden den Zugriff und richten das neue Team ein, ohne das Besucherregister in ein anderes System umziehen zu müssen.
Arbeitet der FM-Dienstleister in einem eigenen System oder Konto, legen Sie schriftlich fest, wie Sie Zugriff auf die Daten behalten, wie sie exportiert werden können und wie sie bei Vertragsende zurückgegeben oder gelöscht werden.
Noch ein Punkt: Wenn Sie ein cloudbasiertes VMS nutzen, brauchen Sie in der Regel auch einen Auftragsverarbeitungsvertrag mit dem VMS-Anbieter. Der Anbieter speichert Besucherdaten in Ihrem Auftrag und ist damit ebenfalls Auftragsverarbeiter.
Was mit dem Besucherregister bei Vertragsende passiert, sollte der Auftragsverarbeitungsvertrag klar regeln. Als Verantwortlicher entscheiden Sie, ob der Auftragsverarbeiter es zurückgibt oder löscht. Auch vorhandene Kopien sind zu löschen, sofern das Gesetz keine Aufbewahrung vorschreibt.
Welche Schritte in der Praxis nötig sind, hängt davon ab, wie Sie Besucher heute registrieren. Die folgende Infografik zeigt, was Sie und Ihr Dienstleister im jeweiligen Szenario tun müssen.
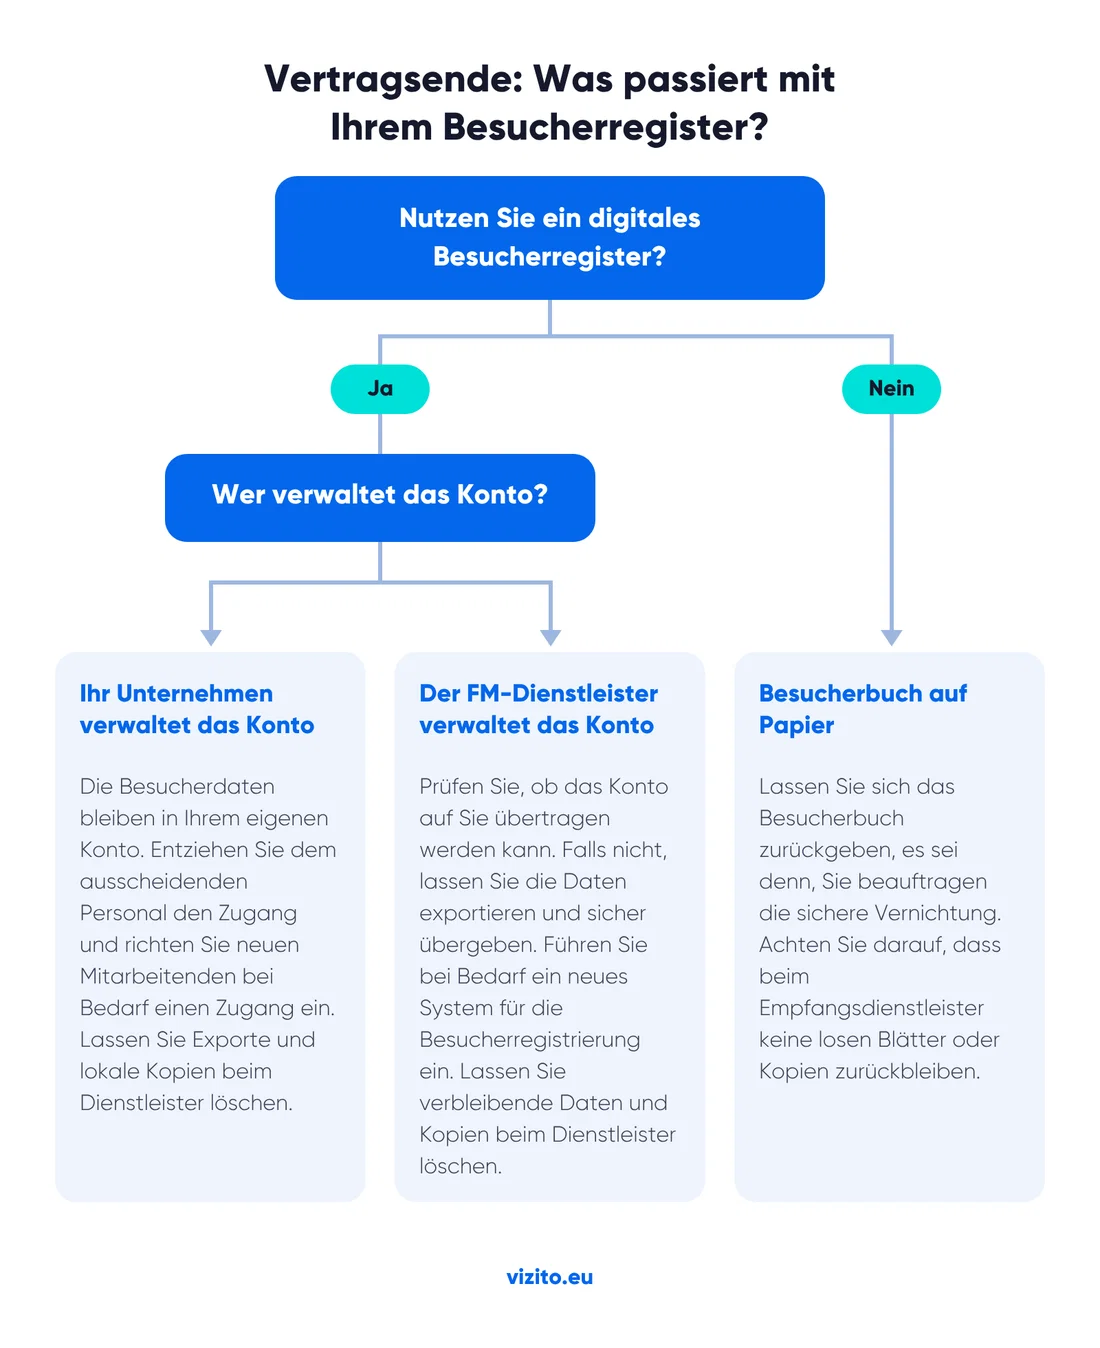
Ganz gleich, welches Szenario auf Sie zutrifft, denken Sie bei Vertragsende an diese Schritte:
Wenn Sie Ihren Empfang auslagern, sehen Sie am Empfangstresen vielleicht öfter ein neues Gesicht. Oder das Personal wechselt sogar täglich oder mit jeder Schicht. Dann brauchen Sie ein lückenloses Verfahren für Evakuierungslisten. Im Brandfall muss die Liste stimmen, egal wer in dieser Woche am Empfang sitzt.
Am zuverlässigsten wissen Sie jederzeit, wer im Gebäude ist, wenn Sie digital registrieren. Ein digitales Besuchermanagementsystem erfasst, wer sich an- und abgemeldet hat. So haben Sie immer eine aktuelle Anwesenheitsliste, unabhängig davon, wer gerade am Empfang sitzt.
Bei wechselndem Empfangspersonal muss die Person, die im Notfall am Empfang sitzt, wissen, wie sie die aktuelle Liste exportiert, und die Rechte dafür haben. Berücksichtigen Sie das in Ihrem Notfallplan und sorgen Sie dafür, dass alle die nötige Schulung und Anweisung erhalten.
Einige Tipps für die Praxis:
Ein externer Dienstleister kann die tägliche Arbeit am Empfang übernehmen, aber nicht die Verantwortung für Ihre Besucherdaten. Ihre Organisation bleibt Verantwortlicher. Sie entscheiden, welche Daten erfasst werden, wer sie sehen darf und wie lange sie gespeichert bleiben. Ein guter Auftragsverarbeitungsvertrag mit Ihrem FM-Dienstleister hält diese Regelungen schriftlich fest, auch für den Fall, dass die Zusammenarbeit endet.
Ein digitales Besuchermanagementsystem bringt diese Regelungen in den Alltag. Verwaltet Ihre Organisation das Konto selbst, bestimmen Sie Einstellungen und Aufbewahrungsfristen, geben externen Empfangskräften ein eigenes Profil mit genau den Rechten, die sie brauchen, und entziehen ihnen den Zugriff sofort, wenn Sie den Dienstleister wechseln. Ihr Besucherregister bleibt in Ihrem eigenen System, und Sie haben jederzeit eine aktuelle Anwesenheitsliste, ganz gleich, wer am Empfang sitzt.
Möchten Sie sehen, wie Sie mit Vizito die Kontrolle über Ihr Besucherregister behalten, auch mit einem externen Empfangsdienstleister? Testen Sie Vizito 14 Tage kostenlos oder buchen Sie eine Demo.
Bleiben Sie informiert
Praxisnahe Artikel zu Besuchermanagement, Sicherheit am Arbeitsplatz und Compliance, direkt nach Erscheinen in Ihrem Postfach.
Danke!
Bitte überprüfen Sie Ihren E-Mail-Posteingang und Ihren Spam-Ordner. Wir haben Ihnen einen Link zur Verifizierung Ihrer E-Mail geschickt.
 In Europa gehostet
 ISO 27001 zertifiziert
 DSGVO-konform
 249+ Bewertungen
 Keine Kreditkarte erforderlich
Unser Chat konnte nicht geladen werden
Ein Werbe- oder Datenschutz-Blocker blockiert client.crisp.chat, den Dienst hinter unserem Chat. Erlauben Sie diese Adresse und versuchen Sie es erneut, oder kontaktieren Sie uns auf anderem Weg.
Stattdessen Kontakt aufnehmen