Oct 15, 2026
Hvem er på stedet lige nu? En guide til HSE-chefer
I denne artikel ser vi på, hvem der har ansvaret for besøgsdata, når du outsourcer receptionen eller hele facility management, hvad databehandleraftalen med FM-leverandøren skal indeholde, og hvordan du holder styr på besøgsregistret og evakueringslisterne, også når du skifter leverandør.
Mange virksomheder outsourcer receptionen, sikkerheden eller hele deres facility management (FM). De eksterne medarbejdere i receptionen arbejder så ofte i virksomhedens eget besøgsregistreringssystem (VMS). Men selvom du outsourcer receptionen, outsourcer du ikke ansvaret for besøgsregistret.
GDPR skelner skarpt mellem den dataansvarlige og databehandleren. Når receptionen er outsourcet, er din virksomhed stadig dataansvarlig, og FM-leverandøren er databehandler. Derfor skal I have en databehandleraftale. Den fastlægger, hvem der har adgang, hvilke sikkerhedsforanstaltninger der gælder, og hvad der sker med dataene, når samarbejdet slutter.
Men hvad skal aftalen egentlig indeholde? Hvad sker der med besøgsregistret, når kontrakten med FM-leverandøren udløber? Og hvordan holder du evakueringslisterne korrekte, når der sidder en ny vikar i receptionen hver uge? Det gennemgår vi i denne artikel, så du kan fordele ansvaret og bevare kontrollen over dine besøgsdata.
Med en outsourcet reception står en ekstern leverandør for den daglige drift af receptionen. Det er ofte en del af en større FM-kontrakt, der også dækker sikkerhed eller andre serviceopgaver. Receptionen bemandes så af eksterne medarbejdere, og FM-leverandøren tager sig af vagtplaner, afløsning ved sygdom og ferie og oplæring af receptionisterne.
Ansvaret for besøgsregistret flytter dog ikke med over til leverandøren. Hvis det er din virksomhed, der bestemmer, hvorfor besøgende registreres, hvilke oplysninger der indsamles, og hvor længe de gemmes, ligger det juridiske ansvar fortsat hos jer. At det er eksterne receptionister, der står for selve registreringen, ændrer ikke ved det.
GDPR skelner her mellem den dataansvarlige og databehandleren, og hver rolle har sine egne forpligtelser. I næste afsnit ser vi på, hvad det betyder for dig og din FM-leverandør.
Forskellen handler om ét spørgsmål: Hvem bestemmer, hvorfor og hvordan personoplysninger behandles? De to roller er defineret i artikel 4, nr. 7 og 8, i GDPR. Kort fortalt:
Når du outsourcer receptionen, er din virksomhed som regel dataansvarlig, og FM-leverandøren, der bemander receptionen, er databehandler. Det er jer, der for eksempel bestemmer, hvilke besøgsoplysninger der er brug for, hvad de bruges til, og hvornår de slettes. De eksterne receptionister fører beslutningerne ud i livet.
Rollefordelingen afgør, hvad hver part skal gøre, og hvad hver part hæfter for. Her er et overblik:
| Dataansvarlig | Databehandler | |
|---|---|---|
| Rolle | Bestemmer formålet med og de væsentlige midler til behandlingen | Behandler data på vegne af den dataansvarlige |
| Beslutninger | Bestemmer, hvilke data der er brug for, hvem der har adgang, og hvor længe data gemmes | Følger instrukserne og træffer praktiske valg inden for de rammer |
| Forpligtelser | Sørger for et gyldigt behandlingsgrundlag, gennemsigtighed, dataminimering og passende sikkerhed | Sørger for passende sikkerhed og fortrolighed og hjælper med anmodninger fra de registrerede |
| Databehandleraftale | Bruger kun databehandlere, der giver tilstrækkelige garantier, og får de krævede vilkår på skrift | Overholder aftalen og sine egne lovkrav |
| Sikkerhedsbrud | Vurderer, om tilsynsmyndigheden og de berørte personer skal underrettes | Underretter den dataansvarlige om bruddet |
| Erstatningsansvar | Kan blive erstatningsansvarlig for skader som følge af behandling, der strider mod GDPR | Kan blive erstatningsansvarlig, hvis instrukserne eller databehandlerens forpligtelser ikke overholdes |
Som regel er virksomheden, der outsourcer receptionen, dataansvarlig, og FM-leverandøren, der driver receptionen, databehandler. Men rollerne afhænger af, hvad hver part faktisk gør og beslutter, ikke af hvad der står i kontrakten. Ved nogle behandlinger kan en FM-leverandør derfor selv være dataansvarlig.
Et par eksempler:
Når en ekstern receptionsleverandør behandler jeres besøgsdata, skal aftalerne på skrift i en databehandleraftale. Den fastlægger, hvordan leverandøren skal håndtere dataene, og hvad hver part har ansvaret for.
Artikel 28, stk. 3, i GDPR opregner, hvad aftalen skal indeholde:
Aftalen beskriver:
Databehandleren må kun behandle besøgsdata efter dokumenterede instrukser fra den dataansvarlige. Den må ikke selv beslutte at bruge dataene til egne formål.
Instrukserne beskriver, hvordan databehandleren skal håndtere besøgsdataene. Det kan for eksempel være, hvilket besøgsregistreringssystem der skal bruges, hvilke oplysninger der må registreres, hvilke opbevaringsperioder der gælder, hvem der har adgang, og om data må overføres uden for EØS.
Hvis databehandleren mener, at en instruks strider mod GDPR eller anden databeskyttelseslovgivning, skal den straks give den dataansvarlige besked.
Databehandleren skal sikre, at alle, der må behandle besøgsdataene, har tavshedspligt, enten gennem en fortrolighedsaftale eller fordi de har lovbestemt tavshedspligt.
Det gælder også vikarer og afløsere i receptionen, der har adgang til besøgsregistret.
Aftalen skal forpligte databehandleren til at træffe passende tekniske og organisatoriske sikkerhedsforanstaltninger. Ved besøgsregistrering kan det for eksempel være personlige brugerkonti, begrænsede adgangsrettigheder og kryptering.
Aftalen dækker også, hvordan adgangen til dataene genoprettes efter en hændelse, og at sikkerheden testes jævnligt.
Aftalen fastlægger, om databehandleren må bruge underdatabehandlere. Det må den kun med forudgående skriftlig godkendelse fra den dataansvarlige.
Godkendelsen kan være specifik, til en bestemt underdatabehandler, eller generel. Ved en generel godkendelse skal databehandleren give dig besked på forhånd om hver ny underdatabehandler, så du har mulighed for at gøre indsigelse.
Underdatabehandlere skal kontraktligt pålægges de samme forpligtelser. Hvis en underdatabehandler ikke overholder dem, hæfter den oprindelige databehandler fortsat over for dig.
Besøgende kan bede om at udøve deres rettigheder, for eksempel retten til indsigt, berigtigelse eller sletning af deres oplysninger.
Aftalen skal fastlægge, hvordan databehandleren hjælper dig med at håndtere den slags anmodninger. Det kan være ved at sende anmodningen videre til dig og ved at finde, rette eller slette oplysninger, når du beder om det.
Databehandleren skal også hjælpe dig med behandlingssikkerheden, med brud på persondatasikkerheden og om nødvendigt med en konsekvensanalyse (DPIA) og en forudgående høring af Datatilsynet.
Aftal også, hvordan hændelser skal anmeldes. Databehandleren skal give dig besked uden unødig forsinkelse, når den opdager et brud på persondatasikkerheden.
Når ydelsen ophører, skal databehandleren slette besøgsdataene eller levere dem tilbage, alt efter hvad den dataansvarlige vælger. Eventuelle kopier skal også slettes, medmindre loven kræver, at de gemmes. Gør det konkret: I hvilket format overdrages dataene, hvornår skal det ske, og hvordan bekræfter leverandøren, at resten er slettet?
Databehandleren skal stille alle de oplysninger til rådighed, du har brug for til at kontrollere, at forpligtelserne overholdes. Den skal også give mulighed for og bidrage til audits og inspektioner, som du selv eller en revisor, du udpeger, gennemfører.
Aftal, hvordan en audit bestilles og gennemføres, uden at din ret til kontrol begrænses mere end nødvendigt.
GDPR siger ikke noget om, hvis system besøgsregistret skal ligge i. I praksis er det bedst at føre det i et besøgsregistreringssystem (VMS) på en konto, din virksomhed selv administrerer. De eksterne receptionister får så hver deres brugerprofil med præcis den adgang, de har brug for i deres arbejde.
På den måde bevarer I som dataansvarlig kontrollen over indstillingerne, adgangsrettighederne og besøgsdataene. Skifter I FM-leverandør, fjerner I bare adgangen for de gamle medarbejdere og opretter det nye team, uden at besøgsregistret skal flyttes til et andet system.
Bruger FM-leverandøren sit eget system eller sin egen konto, skal I have på skrift, hvordan I bevarer adgangen til dataene, hvordan de kan eksporteres, og hvordan de leveres tilbage eller slettes, når samarbejdet slutter.
Og en sidste ting: Bruger du et cloudbaseret VMS, skal du som regel også have en databehandleraftale med VMS-leverandøren. Leverandøren opbevarer besøgsdata på jeres vegne og er derfor også databehandler.
Databehandleraftalen bør gøre det klart, hvad der sker med besøgsregistret, når samarbejdet slutter. Som dataansvarlig bestemmer din virksomhed, om databehandleren skal levere det tilbage eller slette det. Eventuelle kopier skal også slettes, medmindre loven kræver, at de gemmes.
Hvilke praktiske skridt der skal tages, afhænger af, hvordan I registrerer besøgende i dag. Infografikken herunder viser, hvad du og leverandøren skal gøre i hvert scenarie.
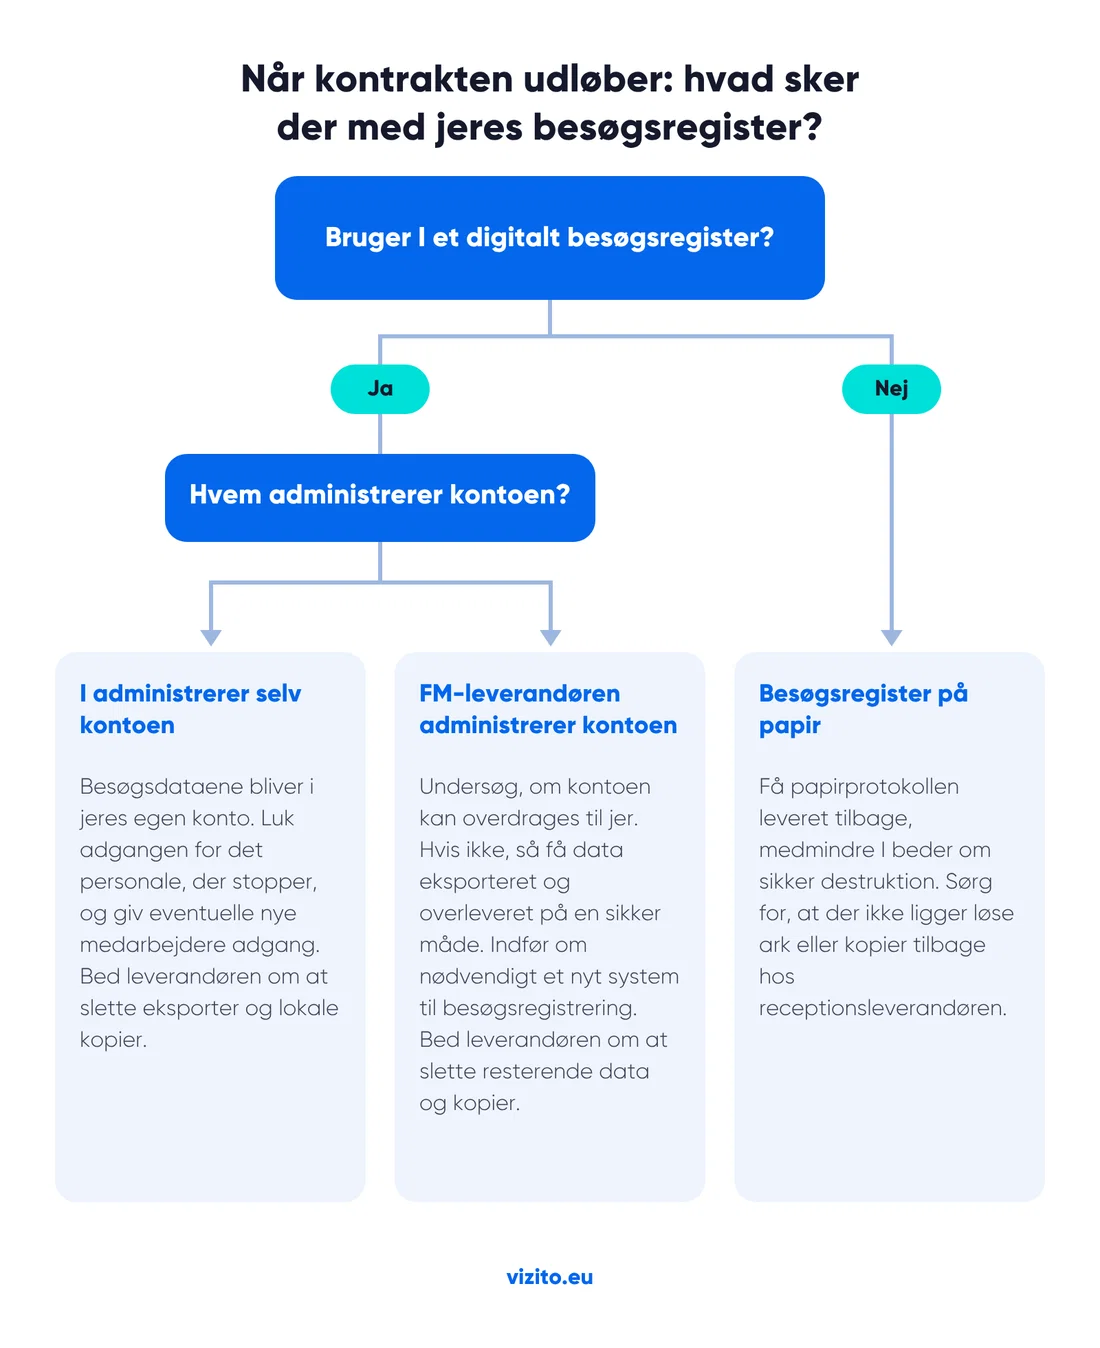
Uanset din situation er der nogle skridt, du skal huske, når samarbejdet slutter:
Når du outsourcer receptionen, møder du måske et nyt ansigt bag skranken en gang imellem. Eller bemandingen skifter fra dag til dag eller fra vagt til vagt. Så har du brug for en sikker måde at lave evakueringslister på. Hvis det brænder, skal listen være korrekt, uanset hvem der sidder i receptionen den uge.
Den mest pålidelige måde at vide, hvem der er i bygningen lige nu, er at gå digitalt. Et digitalt besøgsregistreringssystem registrerer, hvem der har tjekket ind og ud. Så har du altid en opdateret fremmødeliste, uanset hvem der sidder i receptionen.
Når receptionspersonalet skifter, skal den, der sidder i receptionen, når en nødsituation opstår, vide, hvordan den aktuelle liste eksporteres, og have rettigheder til det. Indarbejd det i jeres beredskabsplan, og sørg for, at alle får den rette oplæring og de rette instrukser.
Et par gode råd:
En ekstern leverandør kan overtage det daglige arbejde i receptionen, men ikke ansvaret for besøgsdataene. Din virksomhed er fortsat dataansvarlig. Det er jer, der bestemmer, hvilke data der registreres, hvem der kan se dem, og hvor længe de gemmes. En god databehandleraftale med FM-leverandøren får de aftaler på skrift, også om hvad der sker, når kontrakten udløber.
Et digitalt besøgsregistreringssystem gør aftalerne til hverdagspraksis. Når din virksomhed selv administrerer kontoen, styrer I indstillingerne og opbevaringsperioderne, giver eksterne receptionister en personlig profil med kun de rettigheder, de har brug for, og lukker for deres adgang, så snart I skifter leverandør. Besøgsregistret bliver i jeres eget system, og du har altid en opdateret fremmødeliste, uanset hvem der sidder bag skranken.
Vil du se, hvordan Vizito hjælper dig med at bevare kontrollen over besøgsregistret, også med en ekstern receptionsleverandør? Prøv Vizito gratis i 14 dage eller book en demo.
 Hostet i Europa
 ISO 27001-certificeret
 Overholder GDPR
 249+ anmeldelser
 Intet kreditkort påkrævet
Vores chat kunne ikke indlæses
En indholdsblokering eller en privatlivsudvidelse blokerer client.crisp.chat, tjenesten der driver vores chat. Tillad den adresse og prøv igen, eller kontakt os på en anden måde.
Kontakt os i stedet